
IoTeX Hợp Tác Với ARM-Research Để Đưa Quyền Riêng Tư Vào Thế Giới Thực
Together with ARM Research, IoTeX is adding confidential computing to its DePIN stack, enabling privacy-preserving computation to deliver valuable insights without exposing sensitive data.
Cùng Nhau Kiến Tạo Tương Lai DePIN
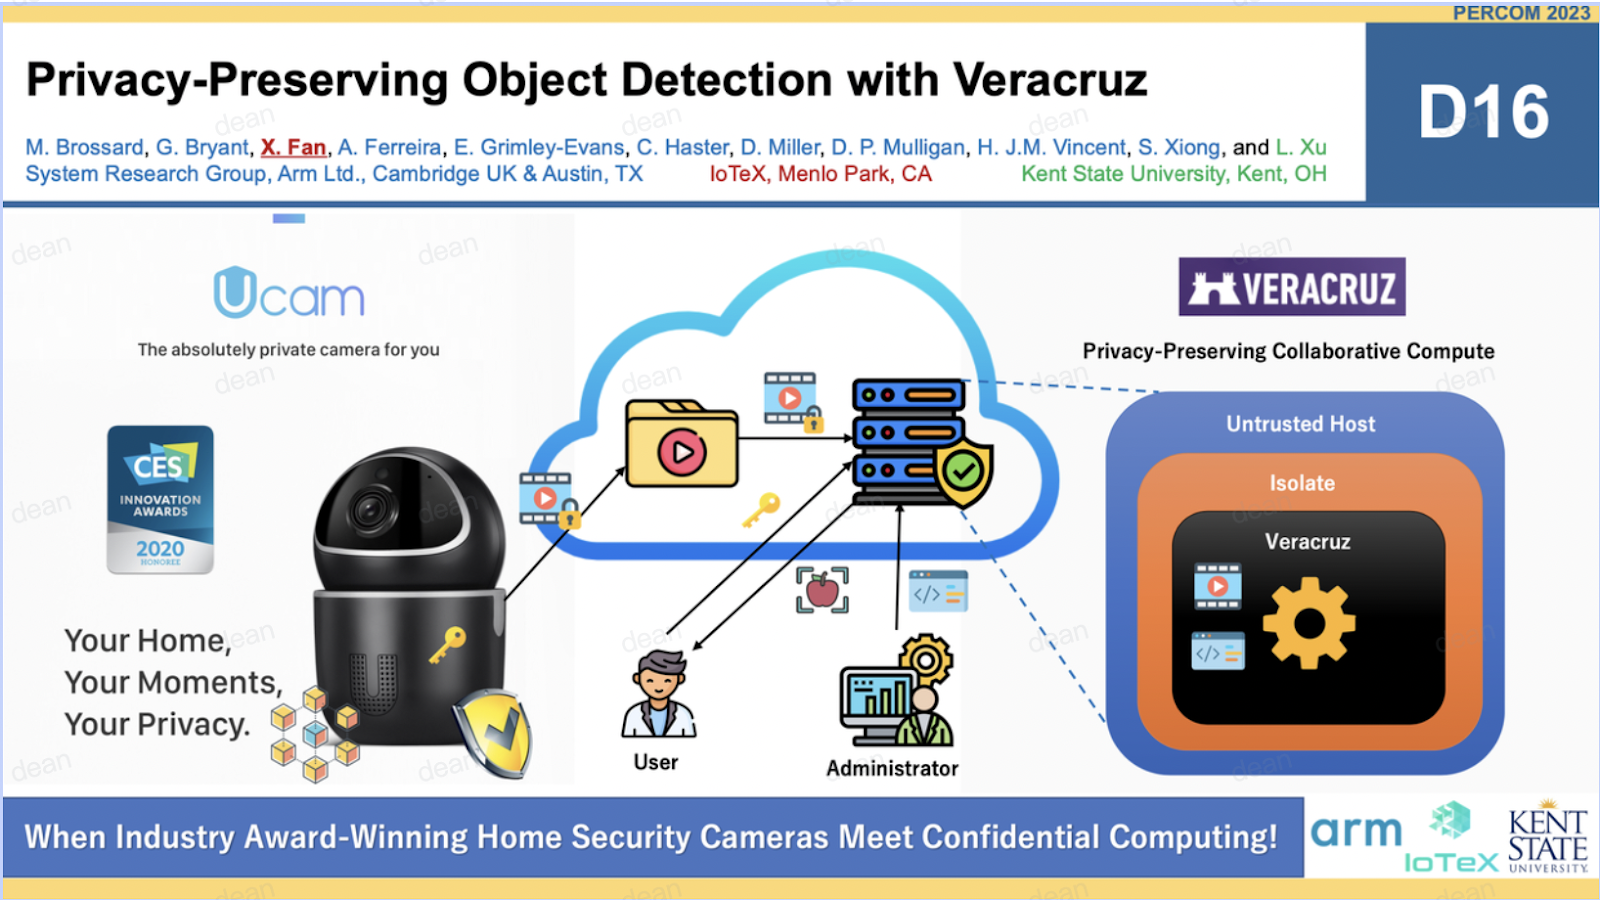
DePIN là viết tắt của Decentralized Physical Infrastructure Networks (Mạng Lưới Cơ Sở Hạ Tầng Vật Lý Phi Tập Trung). Và một tương lai DePIN là nơi các mạng lưới thiết bị tự động cung cấp cơ sở hạ tầng nền tảng cho xã hội—từ hệ thống năng lượng đến băng thông (nhấp vào đây để tìm hiểu thêm về DePIN). IoTeX đã dành hơn năm năm để phát triển một chuỗi các công nghệ nhằm đảm bảo các mạng lưới này được phi tập trung và bảo mật. Từ một Lớp 1 (L1) được tối ưu hóa cho IoT đến phần mềm trung gian w3bstream, công cụ phân tích dữ liệu, thiết bị vật lý, và các khung mã thông báo (token frameworks). Và giờ đây, cùng với ARM Research, IoTeX đang bổ sung tính năng điện toán bảo mật vào ngăn xếp công nghệ DePIN của mình, cho phép thực hiện các phép tính bảo vệ quyền riêng tư để mang lại những thông tin giá trị mà không làm lộ dữ liệu nhạy cảm. ARM, công ty gần đây đã niêm yết trên sàn Nasdaq (Nasdaq:ARM), là nhà cung cấp phần cứng và công nghệ chip IP lớn nhất thế giới, được sử dụng trong hơn 180 tỷ con chip trên toàn cầu. Arm Research hợp tác chặt chẽ với các tổ chức trên toàn thế giới để thúc đẩy thành công nghiên cứu trong cả giới học thuật lẫn công nghiệp. Ucam, camera an ninh trong nhà của IoTeX, là bằng chứng khái niệm (proof of concept) đầu tiên cho sự hợp tác giữa IoTeX và ARM, sử dụng điện toán bảo mật để nhận diện đối tượng mà vẫn bảo vệ quyền riêng tư.
Tại Sao DePIN Cần Điện Toán Bảo Mật
DePIN cần điện toán bảo mật giống như xe hơi cần kính chắn gió vậy. Một số người vẫn có thể lái xe mà không có nó, nhưng họ sẽ cảm thấy kém an toàn hơn nhiều.
Nói một cách đơn giản, điện toán bảo mật cho phép thực hiện các phép tính trên dữ liệu đã được mã hóa. Điều đó có nghĩa là các thiết bị có thể gộp dữ liệu của mình lại để tạo ra những thông tin chi tiết trên toàn hệ thống mà không cần tiết lộ thông tin riêng tư. Nó cũng có nghĩa là các thiết bị và chủ sở hữu của chúng không cần phải giao dữ liệu chưa mã hóa của mình cho nhà sản xuất hoặc nhà cung cấp dịch vụ đám mây, điều này đặc biệt quan trọng đối với một chiếc camera trong nhà như Ucam hoạt động bên trong nhà của người dùng. Các nhà sản xuất và nhà cung cấp dịch vụ đám mây không cần phải có ý đồ xấu để biến hiện trạng này thành một mô hình bảo mật kém. Rủi ro “lật công tắc” (flip-the-switch) cho thấy các giả định về niềm tin trong bất kỳ tổ chức nào cũng có thể thay đổi bất cứ lúc nào. Các chương trình PRISM và XKeyScore thời hậu 11/9 (bị Snowden phanh phui vào năm 2013) đã cài đặt cửa hậu (backdoor) vào các trung tâm dữ liệu của mọi công ty viễn thông và công nghệ lớn của Hoa Kỳ nhân danh an ninh quốc gia.
Nhưng điện toán bảo mật không chỉ nói về quyền riêng tư cá nhân. Hệ thống Veracruz của Arm, được sử dụng trong bằng chứng khái niệm của Ucam, cho phép nhiều tổ chức đưa dữ liệu đã mã hóa vào một nút đáng tin cậy (trusted node) rồi thực hiện tính toán trên đó, tạo ra những thông tin chi tiết từ nhiều tổ chức mà không làm lộ dữ liệu của bất kỳ đối thủ cạnh tranh nào.
Nếu mọi thiết bị trong một mạng DePIN, chẳng hạn như một mạng lưới các camera Ucam, muốn cấp phép dữ liệu cho một công ty an ninh đang nghiên cứu về các vụ đột nhập nhà, họ có thể chia sẻ dữ liệu đã mã hóa để phân tích mà không cần tiết lộ hình ảnh thực tế về ngôi nhà của mình. Mô hình này có thể mở rộng áp dụng trên khắp các ứng dụng DePIN.
Healthblocks là một ví dụ về DePIN được hưởng lợi lớn từ điện toán bảo mật. Mô hình cấp phép dữ liệu thể chất cá nhân cho các nhà nghiên cứu y tế của họ chỉ có thể hoạt động nếu dữ liệu đó có thể được phân tích một cách ẩn danh. Điện toán bảo mật giúp điều này trở nên khả thi, mở khóa một đại dương dữ liệu rộng lớn từ Healthblocks và nhiều mạng lưới khác để chảy đến các nhà nghiên cứu và doanh nghiệp trên khắp thế giới, mở ra các mô hình kinh doanh phi tập trung của kỷ nguyên số tiếp theo.
Sự Hợp Tác Giữa ARM Và IoTeX
IoTeX và ARM đã biết đến nhau với tư cách là thành viên của Confidential Computing Consortium của Linux, cùng nhau hợp tác để giải quyết các vấn đề thực tế. Ucam là trường hợp sử dụng đầu tiên của Veracruz và các đội ngũ đã làm việc chặt chẽ với nhau trong nhiều tháng để tích hợp công nghệ này. Sự tích hợp giữa Veracruz và Ucam dựa vào một máy chủ không đáng tin cậy (untrusted host), trong trường hợp này là dịch vụ điện toán bảo mật của AWS, để thực hiện việc nhận diện đối tượng thay mặt cho chủ sở hữu Ucam.
Hướng Đi Tiếp Theo
Sự hợp tác giữa IoTeX và ARM-Research đánh dấu một thời điểm then chốt trong sự giao thoa giữa điện toán bảo mật và các Mạng Lưới Cơ Sở Hạ Tầng Vật Lý Phi Tập Trung. Những bước tiến mà IoTeX và ARM đã thực hiện để đưa tính năng tính toán riêng tư vào Ucam chính là điềm báo cho một kỷ nguyên mới, nơi quyền riêng tư không còn là một sự xa xỉ, giống như kính chắn gió xe hơi, mà là một chuẩn mực.
Khi các mạng DePIN phát triển và ngày càng có nhiều thiết bị được thêm vào, nhu cầu về các khung bảo vệ quyền riêng tư dữ liệu cho phép khả năng tương tác mà không ảnh hưởng đến bảo mật cũng ngày càng tăng. Sự hợp tác giữa ARM và IoTeX dựa trên một tầm nhìn chung về một thế giới nơi chủ quyền dữ liệu được trả lại cho đúng chủ sở hữu của nó.
Nhìn về phía trước, chúng ta có thể kỳ vọng nhiều đổi mới hơn, các giải pháp mạnh mẽ hơn, và sự áp dụng rộng rãi hơn xuất phát từ sự hợp tác này. Cho dù đó là dành cho những chủ nhà bình thường muốn có một hệ thống an ninh trong nhà ưu tiên quyền riêng tư, hay các tập đoàn lớn kết hợp cơ sở dữ liệu của họ một cách an toàn để tạo ra những thông tin chi tiết tốt hơn, tương lai đang vẫy gọi với những giải pháp vừa mang tính cách mạng vừa thiết yếu.