
Mise à jour sur l'incident de sécurité : exploit du pont ioTube et feuille de route de récupération
Résumé exécutif
Le 21 février 2026, l'équipe IoTeX a identifié une faille de sécurité affectant ioTube, le pont multi-chaînes d'IoTeX, et est passée en réponse d'urgence. L'exploit a été isolé spécifiquement du côté Ethereum. Nous fournissons ce rapport complet pour exposer ce qui s'est passé, l'état des fonds, et notre voie à suivre pour la récupération et l'indemnisation. Notre analyse forensique indique qu'il s'agit d'une opération sophistiquée et professionnelle, avec des liens possibles avec des exploits DeFi de haut profil antérieurs. Les détails complets d'attribution seront inclus dans le rapport post-mortem.
Ce qui est en sécurité
Tout d'abord, nous souhaitons clarifier la portée de cet incident pour rassurer notre communauté :
- La chaîne L1 IoTeX est sécurisée : La chaîne de couche 1 IoTeX, son mécanisme de consensus et tous les contrats intelligents natifs n'ont PAS été compromis.
- Les actifs des utilisateurs sur IoTeX et les échanges sont en sécurité : Vos jetons IOTX sur la chaîne IoTeX et au sein des échanges centralisés ne sont pas affectés.
- Exploit isolé : La faille a été strictement isolée aux contrats du pont côté Ethereum d'ioTube. Les contrats de pont sur d'autres chaînes comme BSC et Base n'ont pas été affectés.
L'incident : cause profonde et analyse technique
L'attaque a ciblé le côté Ethereum du pont ioTube à travers une chaîne sophistiquée en quatre étapes :
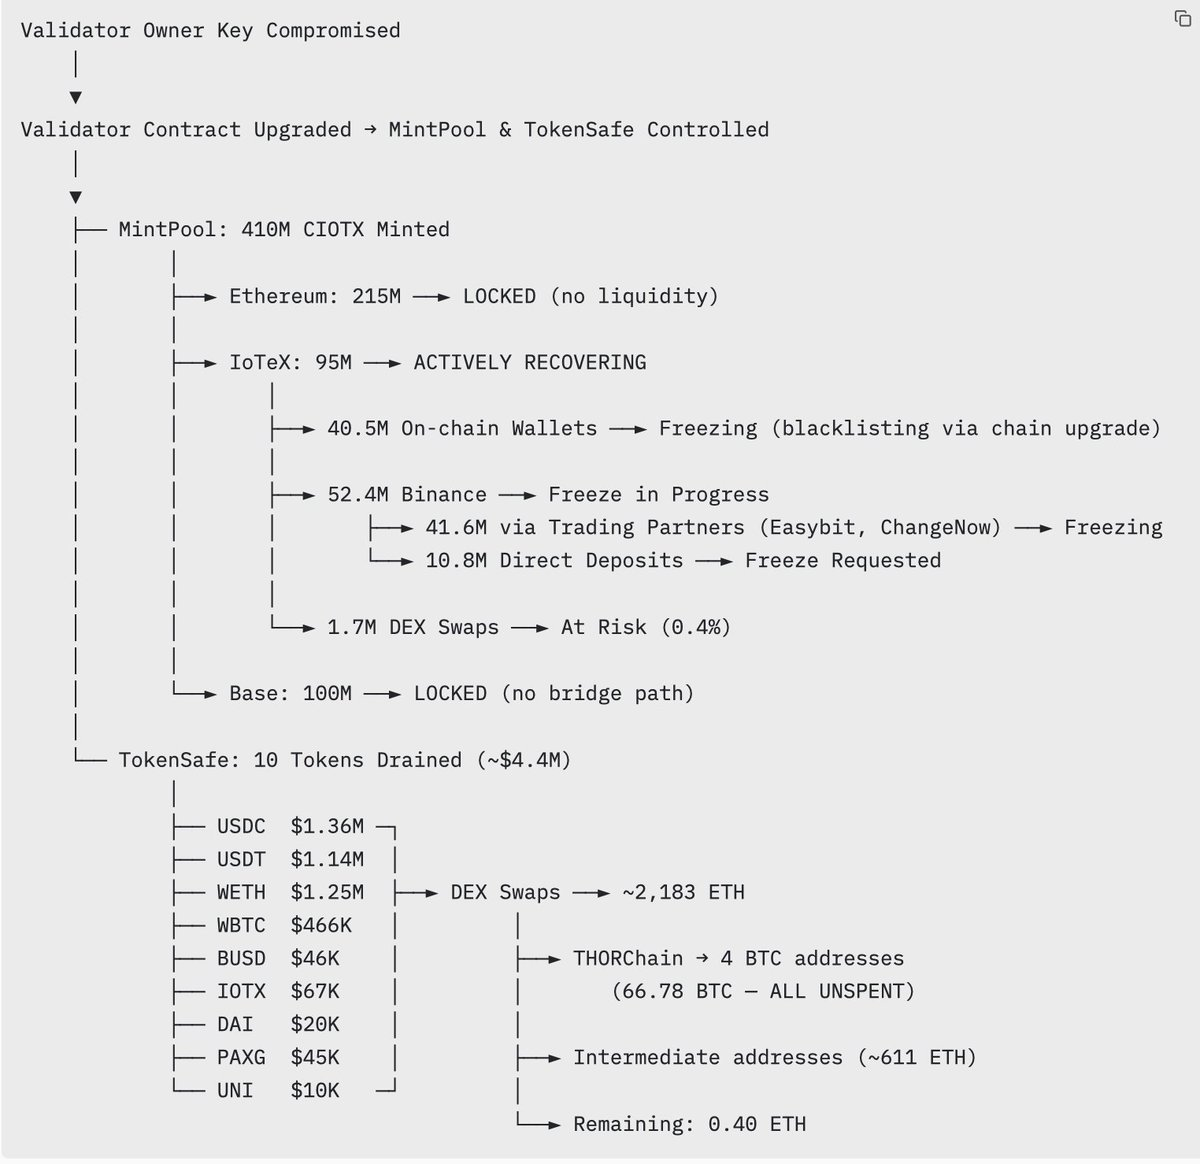
- Compromission de la clé du validateur : Le compte propriétaire du contrat Validator sur Ethereum a été compromis, accordant à l'attaquant un contrôle administratif.
- Mise à niveau malveillante : L'attaquant a utilisé cet accès pour mettre à niveau le contrat Validator vers une version malveillante qui contournait toutes les vérifications de signature et de validation.
- Prise de contrôle du contrat : La couche de validation étant compromise, l'attaquant a pris le contrôle du MintPool (frappe de jetons) et du TokenSafe (actifs de réserve).
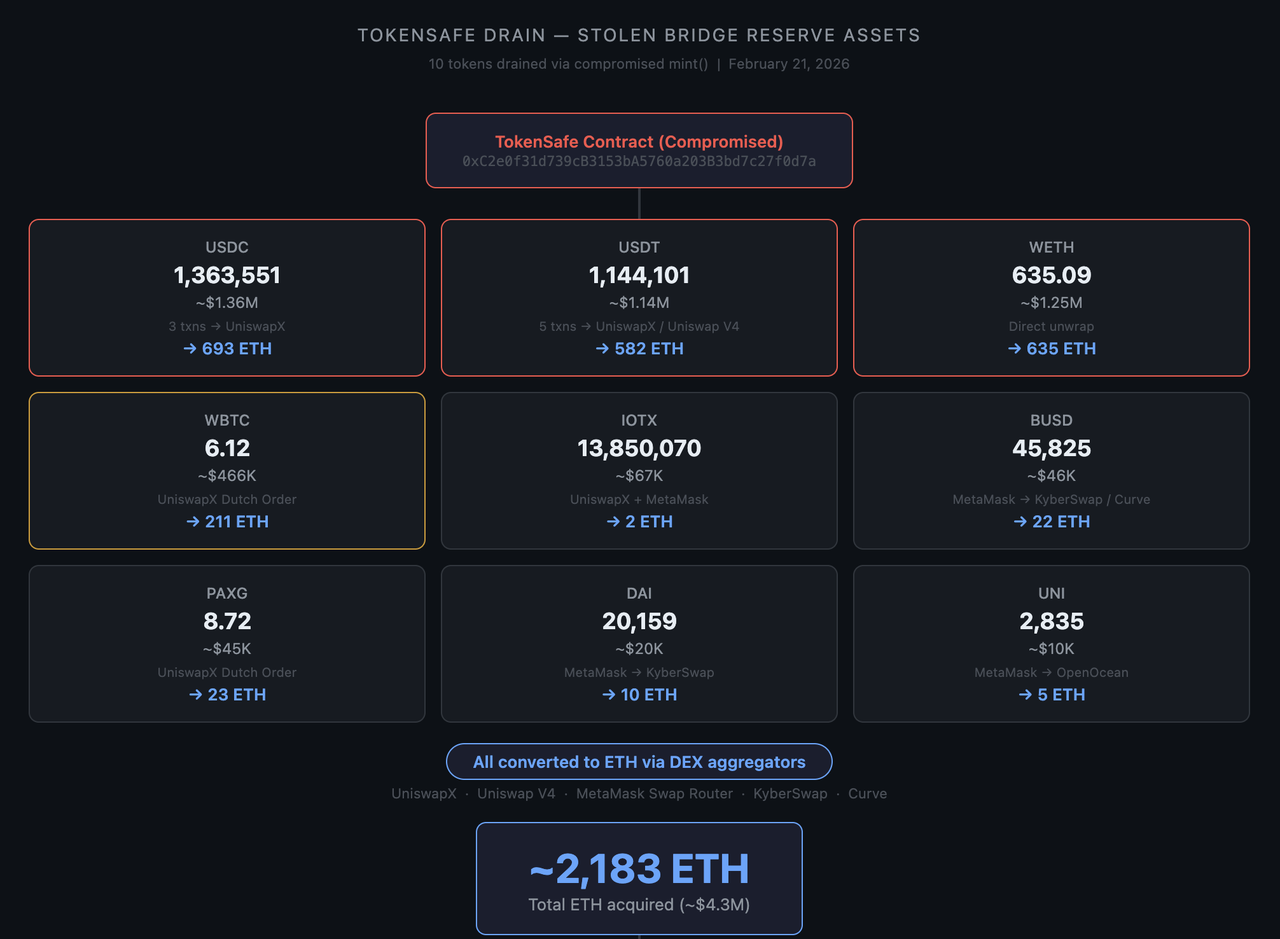
- Drainage des actifs : L'attaquant a frappé 410 millions de CIOTX et drainé environ 4,4 millions de dollars en divers jetons des réserves du pont.
État actuel des actifs et efforts de récupération
Nous avons détecté l'incident en quelques heures et avons pris des mesures immédiates pour contenir les dégâts. Notre traçage on-chain confirme que la grande majorité des actifs volés sont déjà sécurisés :
Partie A : 410 millions de CIOTX (MintPool)
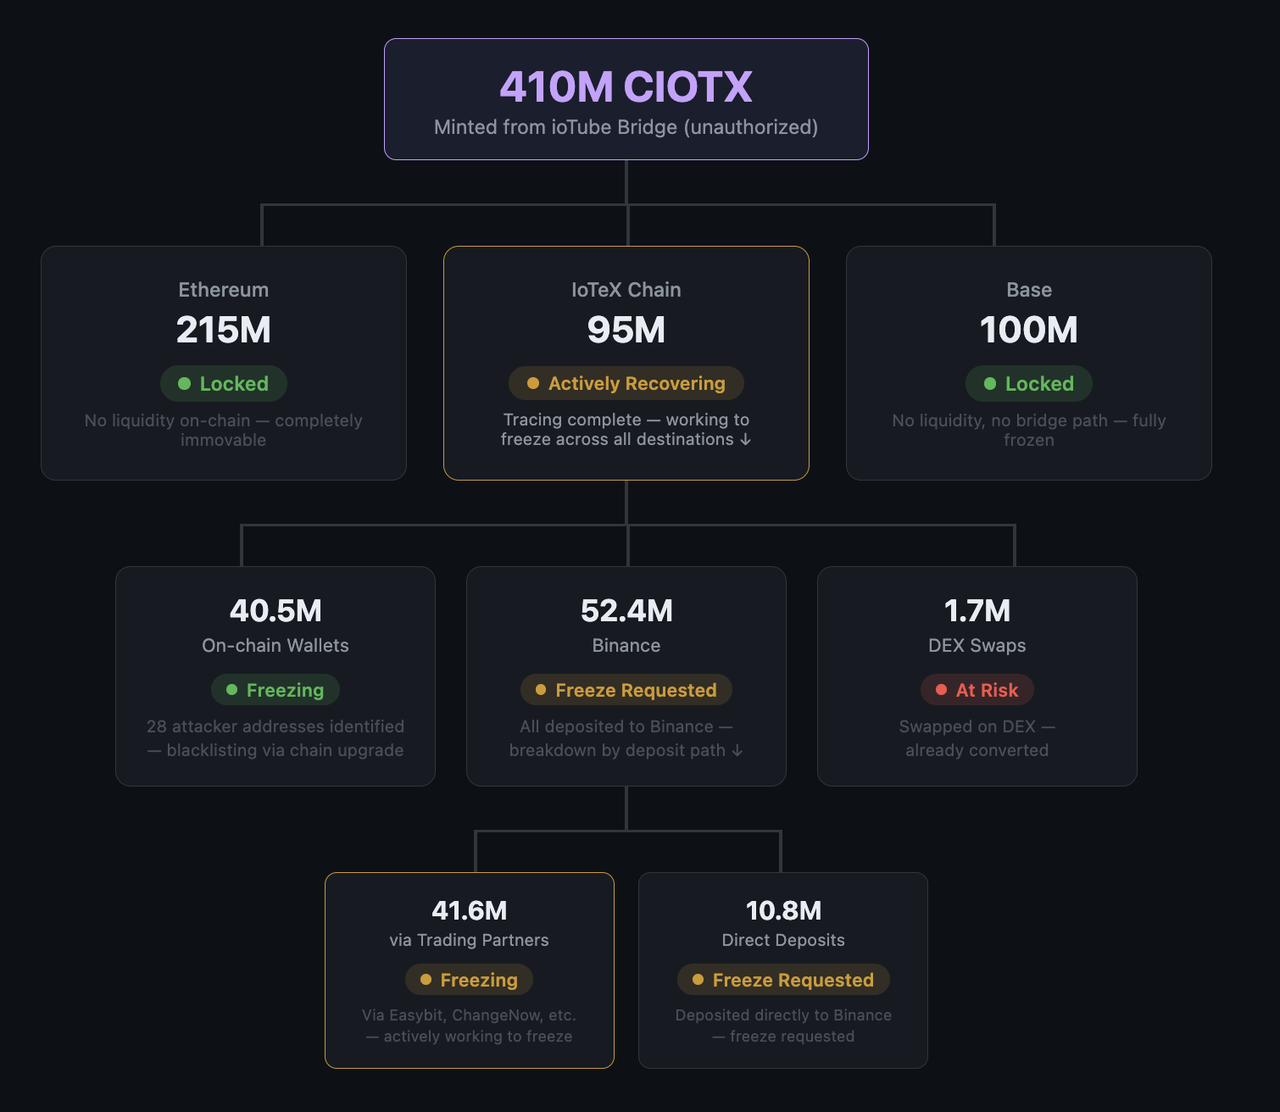
L'attaquant a frappé 410 millions de CIOTX. Grâce à notre protocole de réponse rapide, plus de 86 % de tous les jetons frappés sont déjà verrouillés ou en cours de gel — des actifs que nous pouvons sécuriser directement grâce à nos propres contrôles au niveau de la chaîne. Un 12,8 % supplémentaire (52,4 millions IOTX) a été tracé jusqu'à Binance, où nous travaillons activement avec Binance et des partenaires de trading pour les geler. Seulement 0,4 % (1,7 million) a été échangé sur un DEX et est considéré comme à risque.
- Ethereum et Base (315 millions de CIOTX) : Ceux-ci sont complètement verrouillés, sans liquidité ni chemin de pont.
- Chaîne IoTeX (95 millions IOTX) : Récupération active. Le traçage complet on-chain est terminé. Sur les 95 millions :
- 40,5 millions restent dans les portefeuilles de l'attaquant — Nous avons identifié 29 adresses contrôlées par l'attaquant sur la chaîne IoTeX et nous les mettons toutes sur liste noire via un correctif au niveau de la chaîne. À l'heure actuelle, nous distribuons un correctif aux délégués de la chaîne.
- 52,4 millions ont été déposés sur Binance — dont 41,6 millions ont été acheminés via des partenaires de trading (Easybit, ChangeNow, etc.). Nous travaillons activement avec Binance et ces partenaires de trading pour geler tous les fonds déposés.
1,7 million a été échangé sur un DEX — déjà converti en d'autres jetons. C'est la seule portion considérée comme à risque, représentant seulement 0,4 % du total des CIOTX frappés.
Partie B : Réserves du pont (TokenSafe)
L'attaquant a converti les jetons de réserve volés (incluant USDC, USDT, WBTC, WETH et d'autres actifs) en environ 2 183 ETH. Sur ce montant, environ 1 572 ETH ont été transférés vers Bitcoin via THORChain, le reste étant dispersé à travers des adresses Ethereum intermédiaires sous surveillance active.
- Statut : Nous avons identifié 4 adresses Bitcoin détenant un total de 66,78 BTC.
- 12V7jhcPnqnGbRFMasSW2CZVBd8qpvUgAK
- 16xusPKLMyqK68SkhfXDtic6AJPDi51tqh
- 1PN2BoHU4buDQWcrNHk9T9NBA2qX8oyYEc
- 135oSa2fobTxtHtm5dwTREDyRY2o1DG1Aw
- Surveillance : À la date de ce rapport, tous les BTC restent non dépensés. Ces adresses sont signalées et sous surveillance continue 24h/24 et 7j/7 par notre équipe et nos partenaires d'analyse.
Actions immédiates et calendrier de reprise
Notre équipe travaille sans relâche pour rétablir tous les services :
- Chaîne L1 IoTeX : Nous commençons à distribuer le correctif aux délégués de la chaîne dès maintenant ; une fois que suffisamment de délégués corrigés seront en ligne, le consensus et les opérations normales reprendront automatiquement.
- Activité des échanges : Nous prévoyons que les retraits reprendront dans un délai de 24 à 48 heures, la fonctionnalité de dépôt suivant peu après.
- AMA communautaire : Nous organiserons un AMA communautaire pour plus de détails dans un délai de 24 à 48 heures.
- Plan d'indemnisation : Un plan d'indemnisation détaillé pour les utilisateurs affectés du pont sera publié dans un délai de 48 heures.
- Pont ioTube : Les opérations du pont resteront suspendues sur toutes les chaînes jusqu'à ce qu'un audit de sécurité complet et indépendant soit terminé. Nous allons également accélérer la mise en œuvre et le déploiement de IIP-55.
- Juridique et forensique : Nous avons engagé les forces de l'ordre et des sociétés d'analyse on-chain de premier plan. Les adresses de l'attaquant ont été signalées sur Etherscan comme 0x6487B5006904f3Db3C4a3654409AE92b87eD442f (étiquetée Fake_Phishing2054654 sur Etherscan).
- Prime white-hat : Un message on-chain sera envoyé à l'attaquant offrant une prime white-hat pour le retour volontaire des fonds.
Notre engagement envers les utilisateurs
La sécurité des actifs de notre communauté est notre priorité absolue. Nous sommes pleinement engagés à indemniser les utilisateurs affectés :
- Indemnisation : Un plan d'indemnisation détaillé pour les utilisateurs affectés du pont sera publié dans un délai de 48 heures.
- Soutien intérimaire : Les demandes de retour de pont seront traitées manuellement au cas par cas pendant cette période.
- Transparence : Nous organiserons un AMA communautaire avec notre équipe fondatrice dans les prochaines 24 à 48 heures.
La voie à suivre : renforcer notre sécurité
Cet incident est un tournant qui nous a poussés à mettre en œuvre l'un des cadres de sécurité multicouches les plus résilients pour notre infrastructure inter-chaînes :
- Re-audits rigoureux : ioTube restera en pause jusqu'à ce qu'un audit de sécurité complet et indépendant soit terminé et que toutes les vulnérabilités soient corrigées.
- Gouvernance décentralisée : Nous introduisons des contrôles multi-signatures et de verrouillage temporel de 24 heures pour éliminer les points de défaillance uniques. Nous allons également accélérer la mise en œuvre et le déploiement de IIP-55, une proposition de gouvernance visant à décentraliser la validation du pont grâce à un ensemble de validateurs multi-parties.
- Garde-fous intelligents : De nouvelles limites de volume par transaction et quotidiennes sont en cours d'intégration pour contenir les risques de manière proactive.
- Prime aux bugs de sécurité : Nous lançons un programme de Bug Bounty élargi pour collaborer avec la communauté mondiale des white-hats afin de sécuriser notre écosystème.
Nous remercions la communauté IoTeX pour sa patience et son soutien continu alors que nous traversons ensemble cette récupération.
L'équipe IoTeX