
Pembaruan Insiden Keamanan: Eksploitasi Jembatan ioTube dan Peta Jalan Pemulihan
Ringkasan Eksekutif
Pada tanggal 21 Februari 2026, tim IoTeX mengidentifikasi dan beralih ke respons darurat setelah pelanggaran keamanan yang memengaruhi ioTube, jembatan multi-chain IoTeX. Eksploitasi ini terisolasi khusus pada sisi Ethereum. Kami menyediakan laporan komprehensif ini untuk menguraikan apa yang terjadi, status dana, dan jalan kami ke depan untuk pemulihan dan kompensasi. Analisis forensik kami menunjukkan bahwa ini adalah operasi yang canggih dan profesional dengan kemungkinan keterkaitan dengan eksploitasi DeFi berprofil tinggi sebelumnya. Detail atribusi lengkap akan disertakan dalam laporan post-mortem.
Apa yang Aman
Pertama dan terutama, kami ingin memperjelas cakupan insiden ini untuk meyakinkan komunitas kami:
- Chain L1 IoTeX Aman: Chain Layer 1 IoTeX, mekanisme konsensusnya, dan semua smart contract native TIDAK dikompromikan.
- Aset Pengguna di IoTeX & Exchange Aman: Token IOTX Anda di chain IoTeX dan di dalam exchange terpusat tidak terpengaruh.
- Eksploitasi Terisolasi: Pelanggaran ini terisolasi secara ketat pada kontrak jembatan sisi Ethereum milik ioTube. Kontrak jembatan pada chain lain seperti BSC dan Base tidak terpengaruh.
Insiden: Akar Penyebab & Rincian Teknis
Serangan ini menargetkan sisi Ethereum dari jembatan ioTube melalui rantai empat langkah yang canggih:
- Kompromi Kunci Validator: Akun pemilik dari kontrak Validator di Ethereum berhasil dikompromikan, memberikan penyerang kendali administratif.
- Upgrade Berbahaya: Penyerang menggunakan akses ini untuk melakukan upgrade kontrak Validator ke versi berbahaya yang melewati semua pemeriksaan tanda tangan dan validasi.
- Pengambilalihan Kontrak: Dengan lapisan validator yang telah dikalahkan, penyerang mengambil kendali atas MintPool (pencetakan token) dan TokenSafe (aset cadangan).
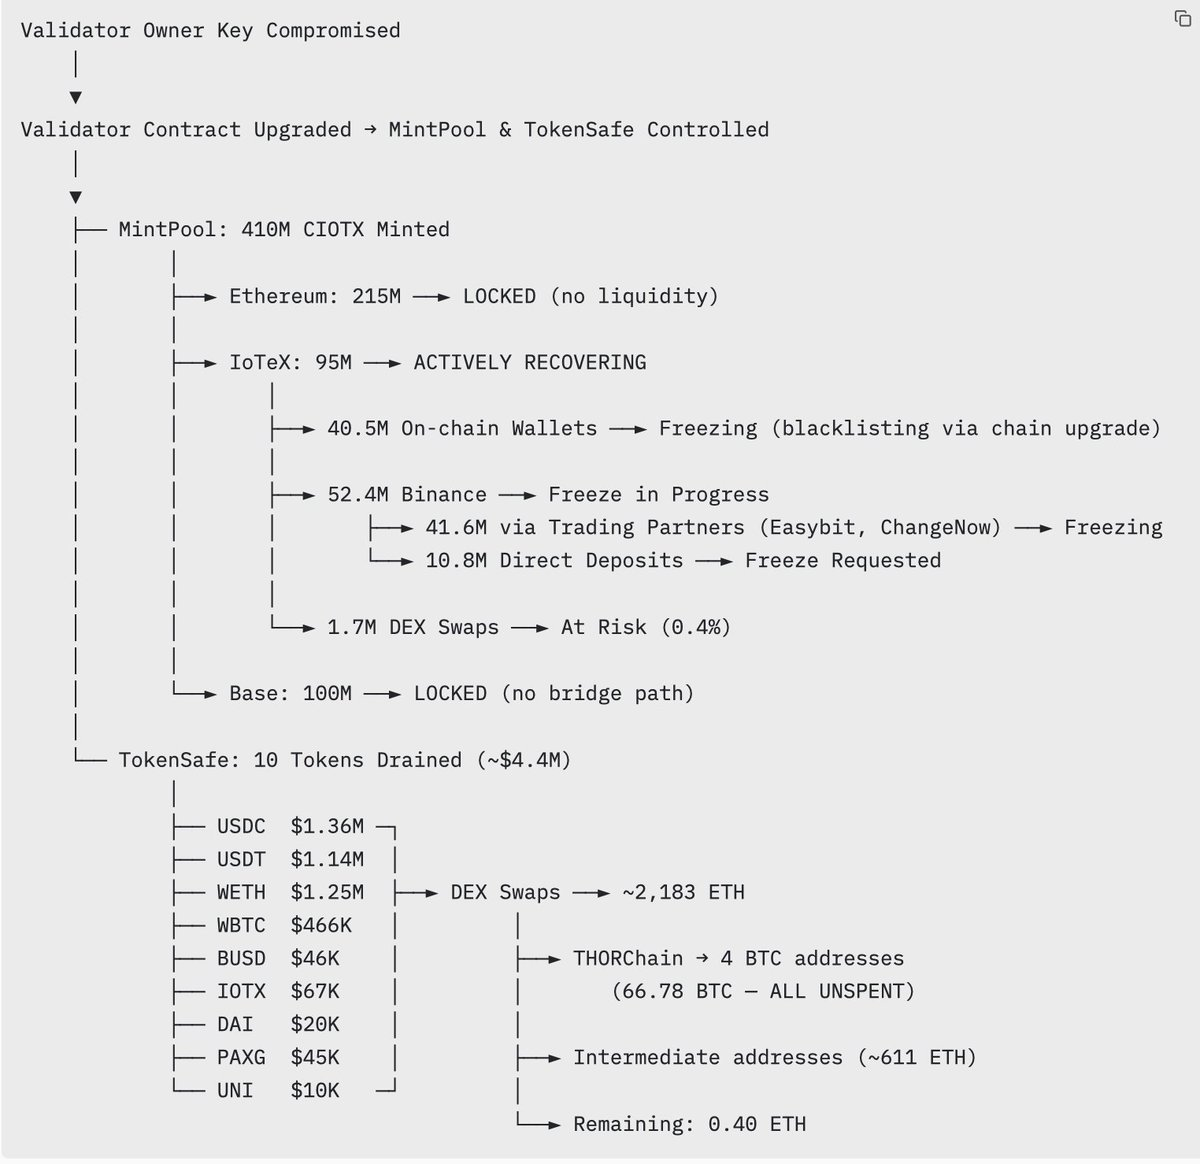
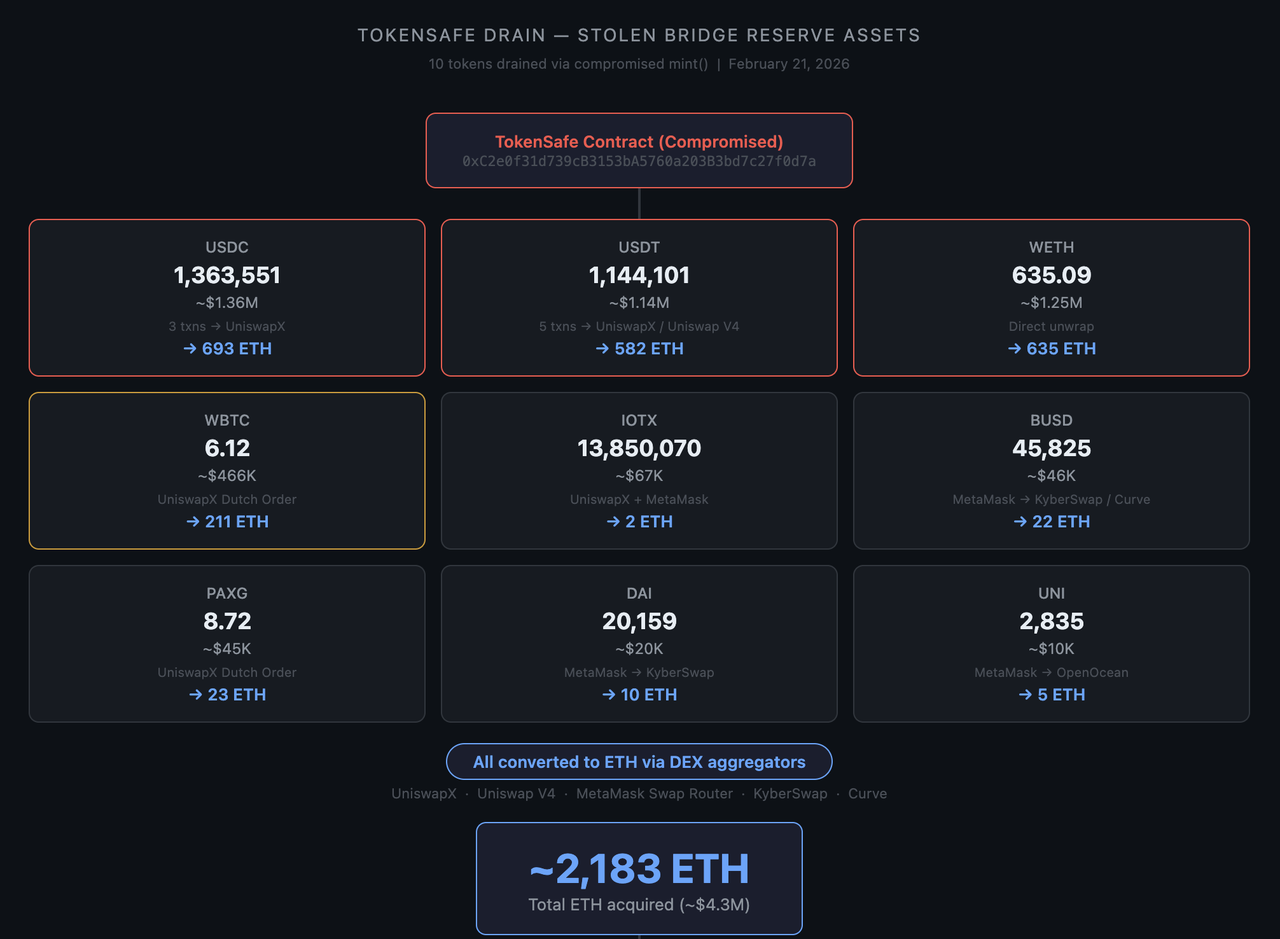
- Penguras Aset: Penyerang mencetak 410 juta CIOTX dan menguras sekitar $4,4 juta dalam berbagai token dari cadangan jembatan.
Status Aset Saat Ini & Upaya Pemulihan
Kami mendeteksi insiden ini dalam hitungan jam dan segera mengambil tindakan untuk membatasi kerusakan. Penelusuran on-chain kami memastikan bahwa sebagian besar aset yang dicuri sudah diamankan:
Bagian A: 410 Juta CIOTX (MintPool)
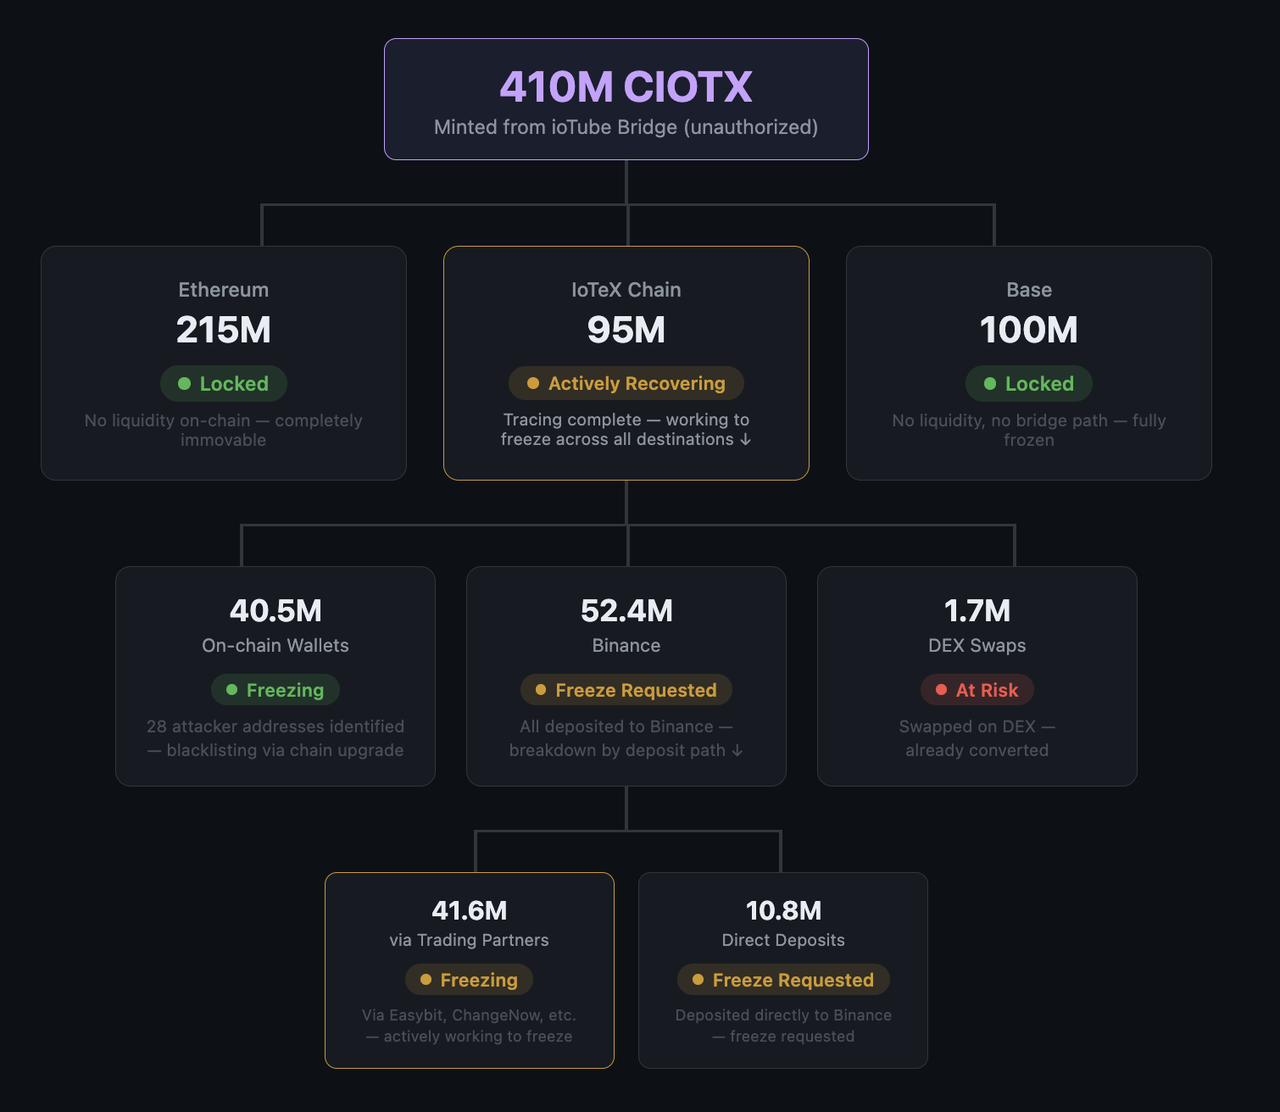
Penyerang mencetak 410 juta CIOTX. Melalui protokol respons cepat kami, lebih dari 86% dari seluruh token yang dicetak sudah dikunci atau sedang dibekukan — aset yang dapat kami amankan secara langsung melalui kontrol tingkat chain kami sendiri. Tambahan 12,8% (52,4 juta IOTX) telah dilacak ke Binance, di mana kami secara aktif bekerja sama dengan Binance dan mitra perdagangan untuk membekukannya. Hanya 0,4% (1,7 juta) yang telah ditukar di DEX dan dianggap berisiko.
- Ethereum & Base (315 Juta CIOTX): Ini sepenuhnya terkunci tanpa likuiditas atau jalur jembatan.
- Chain IoTeX (95 Juta IOTX): Sedang Dipulihkan Secara Aktif. Penelusuran on-chain lengkap telah selesai. Dari 95 juta tersebut:
- 40,5 juta masih berada di dompet penyerang — Kami telah mengidentifikasi 29 alamat yang dikendalikan penyerang di chain IoTeX dan sedang melakukan blacklist terhadap semuanya melalui patch tingkat chain. Saat ini, kami sedang mendistribusikan patch kepada delegasi chain.
- 52,4 juta disetorkan ke Binance — di mana 41,6 juta disalurkan melalui mitra perdagangan (Easybit, ChangeNow, dll.). Kami secara aktif bekerja sama dengan Binance dan mitra perdagangan ini untuk membekukan semua dana yang disetorkan.
1,7 juta telah ditukar di DEX — sudah dikonversi menjadi token lain. Ini adalah satu-satunya bagian yang dianggap berisiko, yang mewakili hanya 0,4% dari total CIOTX yang dicetak.
Bagian B: Cadangan Jembatan (TokenSafe)
Penyerang mengonversi token cadangan yang dicuri (termasuk USDC, USDT, WBTC, WETH, dan aset lainnya) menjadi sekitar 2.183 ETH. Dari jumlah ini, sekitar 1.572 ETH dijembatani ke Bitcoin melalui THORChain, dengan sisanya tersebar di berbagai alamat perantara Ethereum yang dipantau secara aktif.
- Status: Kami telah mengidentifikasi 4 alamat Bitcoin yang menampung total 66,78 BTC.
- 12V7jhcPnqnGbRFMasSW2CZVBd8qpvUgAK
- 16xusPKLMyqK68SkhfXDtic6AJPDi51tqh
- 1PN2BoHU4buDQWcrNHk9T9NBA2qX8oyYEc
- 135oSa2fobTxtHtm5dwTREDyRY2o1DG1Aw
- Pemantauan: Per laporan ini, semua BTC belum digunakan. Alamat-alamat ini telah ditandai dan berada di bawah pemantauan berkelanjutan 24/7 oleh tim kami dan mitra analitik.
Tindakan Segera & Linimasa Pemulihan Layanan
Tim kami bekerja tanpa henti untuk memulihkan layanan sepenuhnya:
- Chain L1 IoTeX: Kami mulai mendistribusikan patch ke delegasi chain sekarang; setelah kami memiliki cukup delegasi yang sudah dipatch online, konsensus dan operasi normal akan dilanjutkan secara otomatis.
- Aktivitas Exchange: Kami memperkirakan penarikan dana akan dilanjutkan dalam 24–48 jam, dengan fungsi deposit menyusul segera setelahnya.
- AMA Komunitas: Kami akan mengadakan AMA komunitas untuk informasi lebih lanjut dalam 24–48 jam.
- Rencana kompensasi: Rencana kompensasi terperinci untuk pengguna jembatan yang terdampak akan dipublikasikan dalam 48 jam.
- Jembatan ioTube: Operasi jembatan akan tetap ditangguhkan di semua chain hingga audit keamanan independen yang lengkap selesai dilakukan. Kami juga akan mempercepat implementasi dan peluncuran IIP-55.
- Hukum & Forensik: Kami telah melibatkan penegak hukum dan perusahaan analitik on-chain kelas atas. Alamat penyerang telah ditandai di Etherscan sebagai 0x6487B5006904f3Db3C4a3654409AE92b87eD442f (dilabeli sebagai Fake_Phishing2054654 di etherscan).
- Bounty White-hat: Pesan on-chain akan dikirim ke penyerang yang menawarkan bounty white-hat untuk pengembalian dana secara sukarela.
Komitmen Kami kepada Pengguna
Keamanan aset komunitas kami adalah prioritas tertinggi kami. Kami sepenuhnya berkomitmen untuk mengembalikan kerugian pengguna yang terdampak:
- Kompensasi: Rencana kompensasi terperinci untuk pengguna jembatan yang terdampak akan dipublikasikan dalam 48 jam.
- Dukungan Sementara: Permintaan bridge-back akan diproses secara manual berdasarkan kasus per kasus selama periode ini.
- Transparansi: Kami akan mengadakan AMA komunitas bersama tim pendiri kami dalam 24-48 jam ke depan.
Jalan ke Depan: Memperkuat Keamanan Kami
Insiden ini menjadi titik balik yang mendorong kami untuk menerapkan salah satu kerangka kerja keamanan berlapis paling tangguh untuk infrastruktur cross-chain kami:
- Audit Ulang yang Ketat: ioTube akan tetap dijeda hingga audit keamanan independen yang lengkap selesai dilakukan dan semua kerentanan diperbaiki.
- Tata Kelola Terdesentralisasi: Kami memperkenalkan kontrol Multi-signature dan Time-lock 24 jam untuk menghilangkan titik kegagalan tunggal. Kami juga akan mempercepat implementasi dan peluncuran IIP-55, sebuah proposal tata kelola untuk mendesentralisasi validasi jembatan melalui set validator multi-pihak.
- Pengamanan Cerdas: Batas volume per transaksi dan harian yang baru sedang diintegrasikan untuk membatasi risiko secara proaktif.
- Bug Bounty Keamanan: Kami meluncurkan program Bug Bounty yang diperluas untuk berkolaborasi dengan komunitas white-hat global dalam mengamankan ekosistem kami.
Kami berterima kasih kepada komunitas IoTeX atas kesabaran dan dukungan berkelanjutan Anda saat kami menavigasi pemulihan ini bersama-sama.
Tim IoTeX