
Apa itu Trusted Execution Environment?
Sebuah Trusted Execution Environment adalah salah satu topik fundamental yang tidak mendapatkan cukup perhatian dalam diskusi tentang IoT / perangkat yang terhubung. Ada banyak area di mana integritas data dan kemampuan untuk menjalankan program dalam lingkungan yang terlindungi sangatlah penting. Memiliki informasi yang sangat sensitif seperti kata sandi, kunci privat, dll. diproses dan disimpan dalam Trusted Execution Environment (TEE) memberikan data IoT yang paling dapat diandalkan.
Data yang membutuhkan tingkat keamanan tertinggi harus berasal dari perangkat yang sangat tahan terhadap tampering, yaitu perangkat yang memiliki TEE. Ada kasus penggunaan data IoT yang berada dalam spektrum kebutuhan integritas data. Ini termasuk transaksi keuangan dan data kesehatan di salah satu ujung spektrum tersebut. Terkadang tingkat integritas tidak terlalu penting. Namun dalam beberapa kasus, hal ini sangat krusial dan TEE menjadi suatu keharusan.
Trusted execution environment (TEE) adalah area aman dari perangkat keras dan perangkat lunak sebuah perangkat, yang dirancang untuk melindungi data dan proses tertentu dari tampering atau gangguan eksternal.
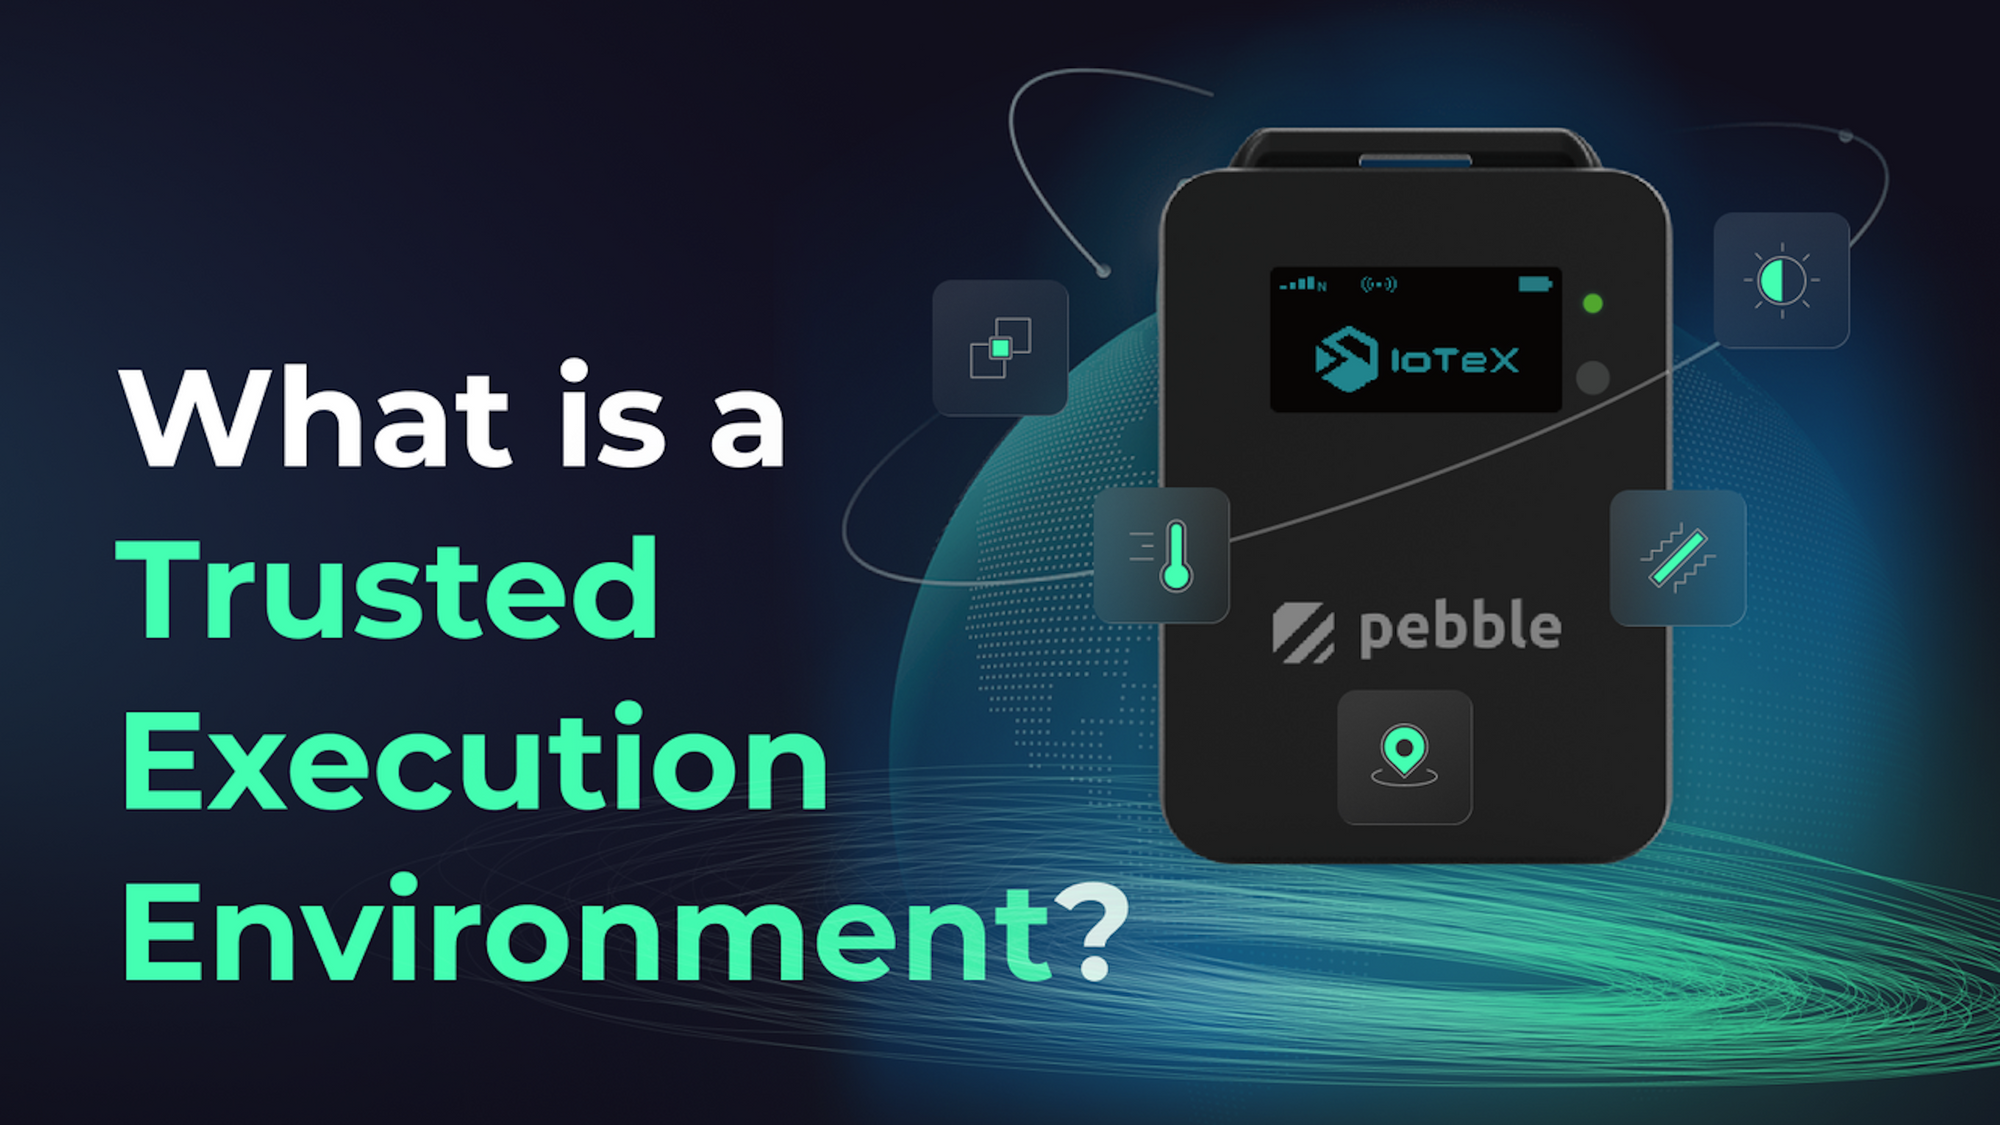
Pebble Tracker, dari IoTeX, menggunakan TEE dan dengan demikian dapat digunakan ketika tingkat integritas data tertinggi diperlukan.
Apa yang terjadi di lingkungan ini?
Pebble Tracker dari IoTeX menggunakan Trusted Execution Environment untuk memastikan integritas data dengan menangkap dan menandatangani data dunia nyata secara kriptografis. Ini mirip dengan chip di smartphone Anda yang mengelola FaceID/sidik jari dan dengan dompet perangkat keras kripto yang mengelola kunci privat. Tanda tangan yang dihasilkan Pebble Tracker kemudian dilampirkan pada pesan data IoT. Ini memungkinkan data tersebut diverifikasi terhadap tampering dan memungkinkan identifikasi perangkat pasti yang menghasilkan data tersebut. Setiap Pebble Tracker, saat diproduksi, didaftarkan pada blockchain IoTeX.
Dengan perusahaan teknologi blockchain + IoT enviroBLOQ dan AhoyDAO, pihak ketiga membayar uang untuk data dari perangkat yang digunakan oleh perusahaan-perusahaan ini. Pihak ketiga tersebut mengandalkan fakta bahwa data, atau bukti berdasarkan data tersebut, sepenuhnya dapat diandalkan. Itulah yang membuat seluruh proses dari perangkat tepercaya hingga dApp apa pun menjadi terobosan. Integritas data perangkat dapat dibuktikan. Integritas data ini menjadi fondasi bagi ekonomi MachineFi.
Untuk penjelasan umum, kami menemukan entri Wikipedia tentang Trusted Execution Environment ini informatif. (kutipan)
Trusted execution environment (TEE) adalah area aman dari prosesor utama. Ini menjamin kode dan data yang dimuat di dalamnya terlindungi sehubungan dengan kerahasiaan dan integritas. Integritas data — mencegah entitas yang tidak berwenang mengubah data ketika ada entitas di luar TEE yang memproses data ... TEE sebagai lingkungan eksekusi terisolasi menyediakan fitur keamanan seperti eksekusi terisolasi, integritas aplikasi yang dieksekusi dengan TEE, beserta kerahasiaan aset mereka. Secara umum, TEE menawarkan ruang eksekusi yang menyediakan tingkat keamanan lebih tinggi untuk aplikasi tepercaya yang berjalan pada perangkat dibandingkan sistem operasi (OS) yang kaya fitur dan lebih banyak fungsionalitas dibandingkan 'secure element' (SE).
Di mana TEE digunakan?
Ternyata, Trusted Execution Environment ditemukan di mana-mana dalam kehidupan kita. Mereka ada di smartphone, laptop, dan jenis perangkat komputasi lainnya. TEE adalah yang memungkinkan perangkat-perangkat ini menyimpan sidik jari Anda dengan aman atau menggunakan wajah Anda untuk mengidentifikasi Anda.
TEE juga dapat ditemukan pada beberapa jenis kartu pintar, seperti kartu kredit dan paspor, yang menggunakan TEE untuk menyimpan dan memproses data sensitif dalam lingkungan yang aman. Apa lagi kegunaannya?
- Melindungi data sensitif: TEE dapat digunakan untuk menyimpan dan memproses data sensitif, seperti kata sandi, informasi keuangan, dan dokumen identifikasi pribadi, dalam lingkungan yang aman, terisolasi dari sisa perangkat.
- Memungkinkan transaksi aman untuk memfasilitasi transaksi aman, seperti transaksi perbankan online dan e-commerce. Lingkungan aman untuk memproses informasi keuangan sensitif membantu melindungi terhadap penipuan dan memastikan integritas transaksi keuangan.
- Menegakkan kebijakan keamanan: TEE dapat digunakan untuk menegakkan kebijakan keamanan, seperti kontrol akses, pada sebuah perangkat. Ini mencegah akses tidak sah ke data sensitif dan memastikan hanya pengguna yang berwenang yang dapat mengakses sumber daya tertentu.
- Melindungi dari malware: TEE dapat digunakan untuk melindungi dari malware. Dengan mengisolasi proses tertentu dari sisa perangkat, TEE dapat membantu mencegah malware menyebar dan menginfeksi perangkat.
- Memastikan integritas pembaruan perangkat lunak: TEE dapat digunakan untuk memastikan integritas pembaruan perangkat lunak. Dengan memverifikasi bahwa pembaruan perangkat lunak belum diubah sebelum diinstal, TEE dapat membantu mencegah malware masuk melalui pembaruan perangkat lunak.
Bagaimana data dari perangkat tahan tampering ini (menggunakan TEE) akan digunakan di masa mendatang?
Kami berbincang dengan Simone Romano, Head of Developer Relations, IoTeX dan ia menyampaikan hal berikut:
Meskipun ada di mana-mana pada perangkat IoT, TEE praktis tidak memiliki kegunaan dalam industri blockchain, kecuali untuk dompet perangkat keras yang menggunakannya untuk menyimpan kunci privat pengguna. Namun menandatangani transaksi blockchain secara offline adalah penggunaan teknologi ini yang sangat terbatas. Dengan TEE di hampir setiap perangkat pintar, mereka pasti akan dapat menandatangani dan mengirim transaksi secara mandiri di masa depan, berinteraksi satu sama lain di blockchain. Namun ini baru puncak gunung es dari apa yang dapat dimungkinkan oleh TEE ketika dimanfaatkan dalam aplikasi blockchain. Dengan mendaftarkan identitas terdesentralisasi on-chain untuk setiap perangkat, mereka akan dapat menggunakan TEE mereka untuk secara mandiri menghasilkan dan menandatangani semua data IoT yang ditangkap, yang kemudian dapat digunakan sebagai dasar untuk menghasilkan bukti fakta nyata yang dapat diverifikasi oleh smart contract secara on-chain, sehingga melahirkan ekonomi terdesentralisasi sejati yang berbasis pada data IoT tepercaya.