
보안 사고 업데이트: ioTube 브릿지 익스플로잇 및 복구 로드맵
요약
2026년 2월 21일, IoTeX 팀은 IoTeX의 멀티체인 브릿지인 ioTube에 영향을 미친 보안 침해를 확인하고 긴급 대응 체제로 전환했습니다. 이번 익스플로잇은 이더리움 측에 국한되어 발생했습니다. 저희는 무슨 일이 있었는지, 자금 현황, 그리고 복구 및 보상을 위한 향후 방안을 설명드리기 위해 이 종합 보고서를 제공합니다. 포렌식 분석 결과, 이번 사건은 정교하고 전문적인 작전으로 판단되며 과거의 유명 DeFi 익스플로잇과 관련이 있을 가능성도 있습니다. 자세한 귀속(attribution) 내용은 사후 분석 보고서에 포함될 예정입니다.
안전한 부분
먼저, 커뮤니티 여러분을 안심시켜 드리기 위해 이번 사건의 범위를 명확히 말씀드립니다:
- IoTeX L1 체인은 안전합니다: IoTeX 레이어 1 체인, 그 합의 메커니즘, 그리고 모든 네이티브 스마트 컨트랙트는 침해되지 않았습니다.
- IoTeX 및 거래소 내 사용자 자산은 안전합니다: IoTeX 체인 및 중앙화 거래소 내에 보유하신 IOTX 토큰은 영향을 받지 않았습니다.
- 격리된 익스플로잇: 이번 침해는 ioTube의 이더리움 측 브릿지 컨트랙트에만 엄격히 국한되었습니다. BSC, Base 등 다른 체인의 브릿지 컨트랙트는 영향을 받지 않았습니다.
사건 개요: 근본 원인 및 기술적 분석
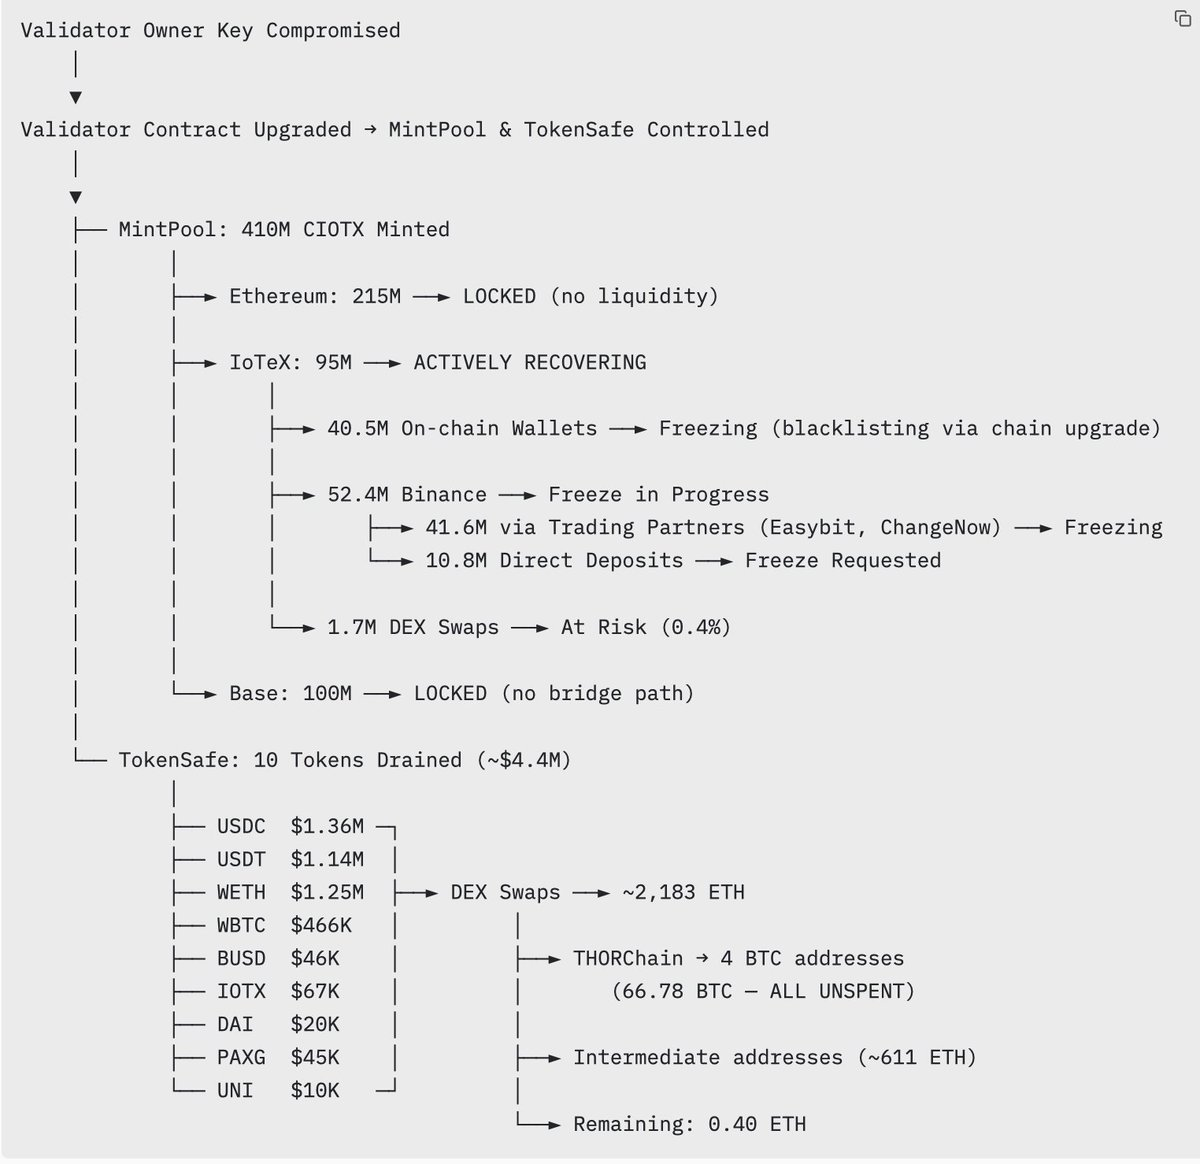
이번 공격은 정교한 4단계 체인을 통해 ioTube 브릿지의 이더리움 측을 노렸습니다:
- Validator 키 유출: 이더리움 상의 Validator 컨트랙트 소유자 계정이 탈취되어 공격자가 관리자 권한을 획득했습니다.
- 악의적 업그레이드: 공격자는 이 권한을 이용해 Validator 컨트랙트를 모든 서명 및 검증 검사를 우회하는 악성 버전으로 업그레이드했습니다.
- 컨트랙트 탈취: Validator 계층이 무력화되면서 공격자는 MintPool(토큰 발행)과 TokenSafe(예치 자산)에 대한 통제권을 확보했습니다.
- 자산 유출: 공격자는 4억 1천만 CIOTX를 발행하고, 브릿지 준비금에서 약 440만 달러 상당의 다양한 토큰을 빼돌렸습니다.
현재 자산 상태 및 복구 노력
저희는 사건 발생 몇 시간 만에 이를 감지하고 피해를 억제하기 위해 즉각적인 조치를 취했습니다. 온체인 추적 결과, 도난당한 자산의 대부분은 이미 안전하게 확보된 것으로 확인되었습니다:
파트 A: 4억 1천만 CIOTX (MintPool)
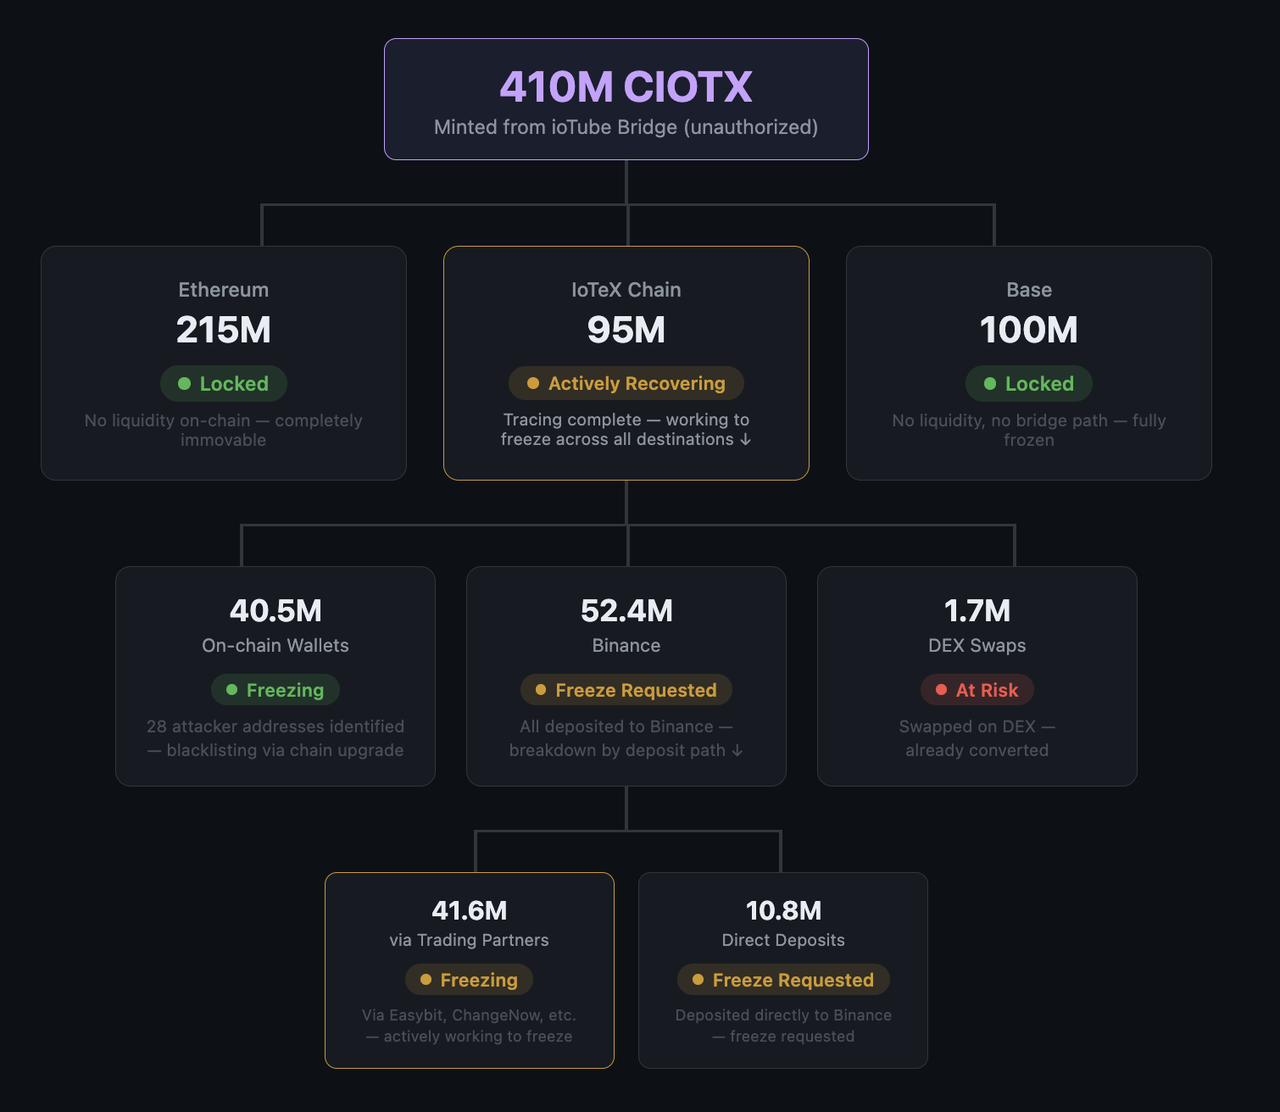
공격자는 4억 1천만 CIOTX를 발행했습니다. 저희의 신속 대응 프로토콜을 통해 발행된 토큰의 86% 이상이 이미 잠기거나 동결 처리 중입니다 — 이는 저희 자체 체인 레벨 통제를 통해 직접 확보할 수 있는 자산입니다. 추가로 12.8%(5,240만 IOTX)는 바이낸스로 추적되었으며, 저희는 바이낸스 및 거래 파트너사와 적극 협력하여 동결을 진행 중입니다. 단 0.4%(170만)만이 DEX에서 스왑되어 위험에 노출된 것으로 간주됩니다.
- 이더리움 & Base (3억 1,500만 CIOTX): 유동성이나 브릿지 경로가 없어 완전히 잠겨 있습니다.
- IoTeX 체인 (9,500만 IOTX): 적극 복구 중. 전체 온체인 추적이 완료되었습니다. 9,500만 중:
- 4,050만은 공격자 지갑에 남아 있습니다 — 저희는 IoTeX 체인 상에서 공격자가 통제하는 주소 29개를 확인했으며, 체인 레벨 패치를 통해 이들 모두를 블랙리스트에 등록하고 있습니다. 현재 체인 델리게이트들에게 패치를 배포하고 있습니다.
- 5,240만은 바이낸스에 입금되었습니다 — 그중 4,160만은 거래 파트너사(Easybit, ChangeNow 등)를 통해 라우팅되었습니다. 저희는 바이낸스 및 이들 거래 파트너사와 적극 협력하여 입금된 모든 자금을 동결하고 있습니다.
170만은 DEX에서 스왑되어 이미 다른 토큰으로 전환되었습니다. 이는 발행된 CIOTX 총액의 단 0.4%에 해당하며, 위험에 노출된 것으로 간주되는 유일한 부분입니다.
파트 B: 브릿지 준비금 (TokenSafe)
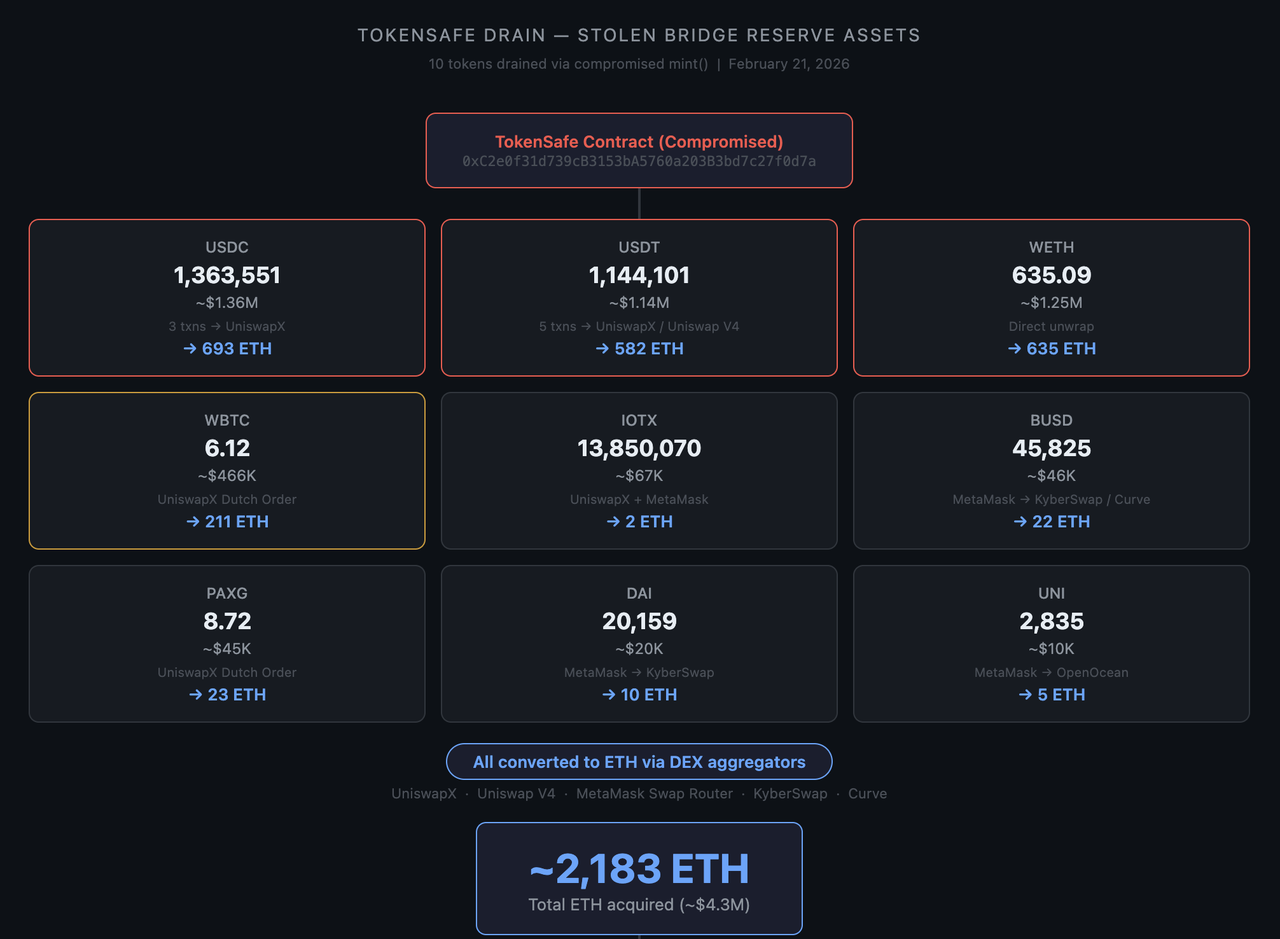
공격자는 도난당한 준비금 토큰(USDC, USDT, WBTC, WETH 및 기타 자산 포함)을 약 2,183 ETH로 전환했습니다. 이 중 약 1,572 ETH는 THORChain을 통해 비트코인으로 브릿지되었으며, 나머지는 현재 적극 모니터링 중인 중간 이더리움 주소들에 분산되어 있습니다.
- 현황: 저희는 총 66.78 BTC를 보유한 비트코인 주소 4개를 확인했습니다.
- 12V7jhcPnqnGbRFMasSW2CZVBd8qpvUgAK
- 16xusPKLMyqK68SkhfXDtic6AJPDi51tqh
- 1PN2BoHU4buDQWcrNHk9T9NBA2qX8oyYEc
- 135oSa2fobTxtHtm5dwTREDyRY2o1DG1Aw
- 모니터링: 본 보고서 작성 시점 기준, 모든 BTC는 아직 사용되지 않았습니다. 이들 주소는 플래그가 지정되어 저희 팀 및 분석 파트너사에 의해 24시간 지속적으로 모니터링되고 있습니다.
즉각적인 조치 및 재개 일정
저희 팀은 서비스를 완전히 복구하기 위해 밤낮없이 노력하고 있습니다:
- IoTeX L1 체인: 지금 체인 델리게이트들에게 패치 배포를 시작하고 있으며, 충분한 수의 패치된 델리게이트가 온라인 상태가 되면 합의(consensus) 및 정상 운영이 자동으로 재개됩니다.
- 거래소 활동: 출금은 24~48시간 이내에 재개될 것으로 예상하며, 입금 기능도 곧 뒤따를 예정입니다.
- 커뮤니티 AMA: 자세한 내용을 위한 커뮤니티 AMA를 24~48시간 이내에 진행할 예정입니다.
- 보상 계획: 영향을 받은 브릿지 사용자를 위한 상세 보상 계획이 48시간 이내에 공개될 예정입니다.
- ioTube 브릿지: 브릿지 운영은 완전하고 독립적인 보안 감사가 완료될 때까지 모든 체인에서 일시 중단된 상태로 유지됩니다. 또한 IIP-55의 구현 및 배포를 앞당길 예정입니다.
- 법적 조치 및 포렌식: 저희는 법 집행 기관 및 최고 수준의 온체인 분석 업체들과 협력하고 있습니다. 공격자 주소는 Etherscan에서 0x6487B5006904f3Db3C4a3654409AE92b87eD442f로 플래그가 지정되었습니다(etherscan에서 Fake_Phishing2054654로 표기됨).
- 화이트햇 바운티: 공격자에게 자발적인 자금 반환에 대한 화이트햇 바운티를 제안하는 온체인 메시지가 전송될 예정입니다.
사용자에 대한 저희의 약속
커뮤니티 자산의 보안은 저희의 최우선 과제입니다. 저희는 영향을 받은 사용자들의 피해를 온전히 복구하는 데 전적으로 전념하고 있습니다:
- 보상: 영향을 받은 브릿지 사용자를 위한 상세 보상 계획이 48시간 이내에 공개될 예정입니다.
- 임시 지원: 이 기간 동안 브릿지백(bridge-back) 요청은 사안별로 수동 처리됩니다.
- 투명성: 저희는 향후 24~48시간 이내에 창립팀과 함께하는 커뮤니티 AMA를 진행할 예정입니다.
향후 방향: 보안 강화
이번 사건은 저희가 크로스체인 인프라를 위한 가장 견고하고 다층적인 보안 프레임워크 중 하나를 구축하도록 이끈 전환점입니다:
- 엄격한 재감사: ioTube는 완전하고 독립적인 보안 감사가 완료되고 모든 취약점이 해결될 때까지 일시 중단 상태를 유지합니다.
- 탈중앙화 거버넌스: 단일 실패 지점을 제거하기 위해 다중 서명 및 24시간 타임락 통제를 도입합니다. 또한 브릿지 검증을 다자간 검증자(validator) 집합을 통해 탈중앙화하는 거버넌스 제안인 IIP-55의 구현 및 배포를 앞당길 예정입니다.
- 지능형 안전장치: 위험을 사전에 억제하기 위해 새로운 거래별 및 일일 거래량 한도가 도입되고 있습니다.
- 보안 버그 바운티: 저희는 글로벌 화이트햇 커뮤니티와 협력하여 생태계를 보호하기 위한 확장된 버그 바운티 프로그램을 시작합니다.
이번 복구 과정을 함께 헤쳐 나가는 동안 인내심과 지속적인 지지를 보내주신 IoTeX 커뮤니티 여러분께 감사드립니다.
IoTeX 팀