
安全事件更新:ioTube 桥漏洞与恢复路线图
执行摘要
2026年2月21日,IoTeX 团队在发现影响 ioTube, 即 IoTeX 多链桥的安全漏洞后,迅速转入紧急响应状态。此次漏洞攻击被专门隔离在以太坊侧。我们提供这份全面的报告,概述事件经过、资金状态,以及我们未来的恢复与赔偿路径。我们的取证分析表明,这是一次老练的、专业化的行动,可能与此前备受关注的 DeFi 漏洞攻击事件存在关联。完整的溯源细节将包含在事后分析报告中。
哪些是安全的
首先,我们想澄清此次事件的范围,以安抚我们的社区:
- IoTeX L1 链是安全的: IoTeX Layer 1 链、其共识机制以及所有原生智能合约均未受到攻击。
- 用户在 IoTeX 及交易所上的资产是安全的: 您在 IoTeX 链上及中心化交易所中的 IOTX 代币不受影响。
- 孤立漏洞: 此次漏洞攻击被严格限制在 ioTube 的以太坊侧桥合约中。BSC、Base 等其他链上的桥合约未受影响。
事件回顾:根本原因与技术细节
此次攻击通过一条精密的四步链条,针对 ioTube 桥的以太坊侧展开:
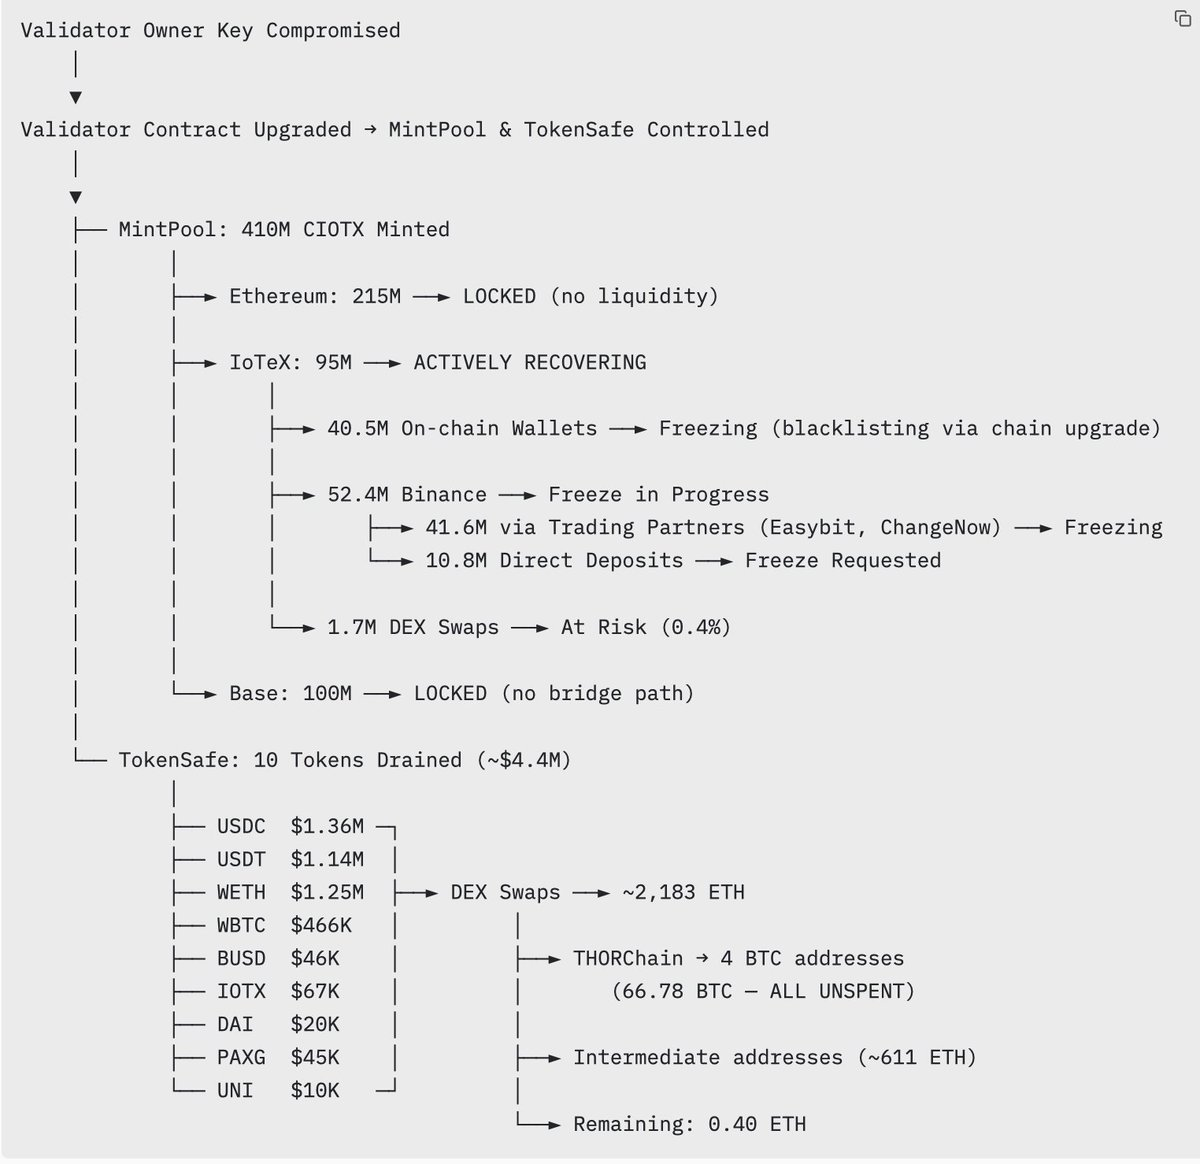
- 验证者密钥泄露: 以太坊上验证者(Validator)合约的所有者账户被攻破,攻击者获得了管理控制权。
- 恶意升级: 攻击者利用该权限将验证者合约升级为绕过所有签名和验证检查的恶意版本。
- 合约接管: 在验证者层被破坏后,攻击者控制了 MintPool(代币铸造池)和 TokenSafe(储备资产)。
- 资产流失: 攻击者铸造了 4.1 亿枚 CIOTX,并从桥储备中提走了约 440 万美元的各类代币。
当前资产状态与恢复工作
我们在数小时内检测到此次事件,并立即采取行动控制损失。我们的链上追踪确认,绝大多数被盗资产已经得到保全:
第一部分:4.1亿枚 CIOTX(MintPool)
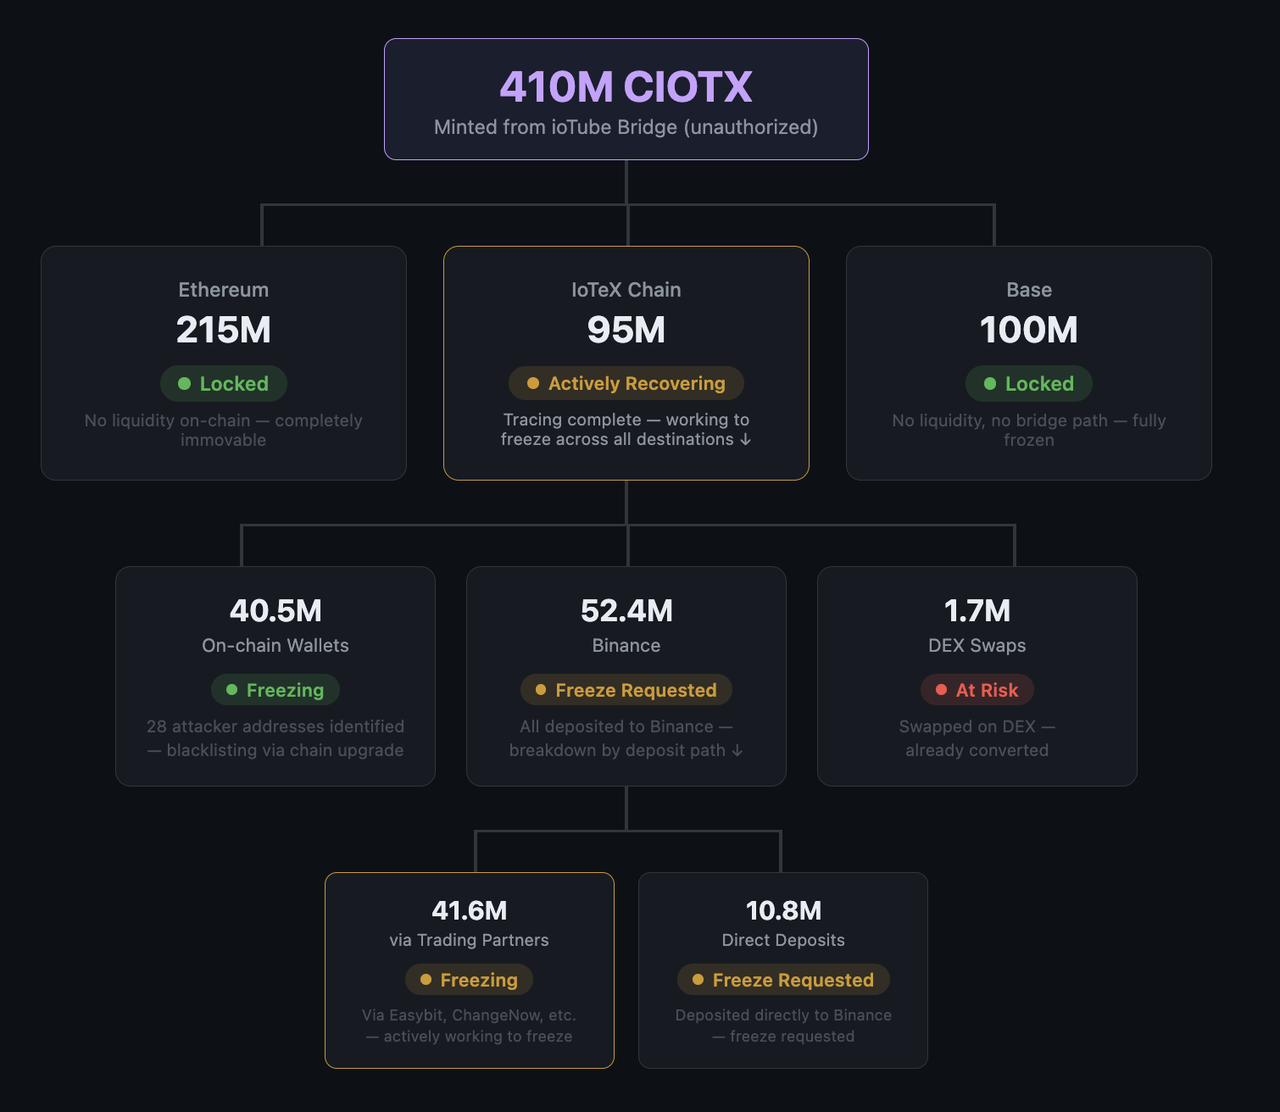
攻击者铸造了 4.1 亿枚 CIOTX。通过我们的快速响应机制,超过 86% 的已铸造代币已被锁定或正在被冻结——这部分资产我们可以通过自身的链级控制手段直接保全。另有 12.8%(5,240万 IOTX)已被追踪至币安(Binance),我们正在积极与币安及交易伙伴合作冻结这些资产。仅有 0.4%(170万)已在 DEX 上被兑换,被视为存在风险。
- 以太坊与 Base(3.15亿 CIOTX): 这部分已完全锁定,没有流动性或桥接路径。
- IoTeX 链(9,500万 IOTX): 正在积极恢复中。完整的链上追踪已经完成。在这 9,500 万中:
- 4,050万仍留在攻击者钱包中 —— 我们已在 IoTeX 链上识别出 29 个攻击者控制的地址,并正在通过链级补丁将它们全部列入黑名单。目前,我们正在向链上代理节点(delegates)分发该补丁。
- 5,240万已存入币安 —— 其中 4,160万是通过交易伙伴(Easybit、ChangeNow 等)转移的。我们正在积极与币安及这些交易伙伴合作,冻结所有已存入的资金。
170万已在 DEX 上被兑换 —— 已转换为其他代币。这是唯一被视为存在风险的部分,仅占已铸造 CIOTX 总量的 0.4%。
第二部分:桥储备资产(TokenSafe)
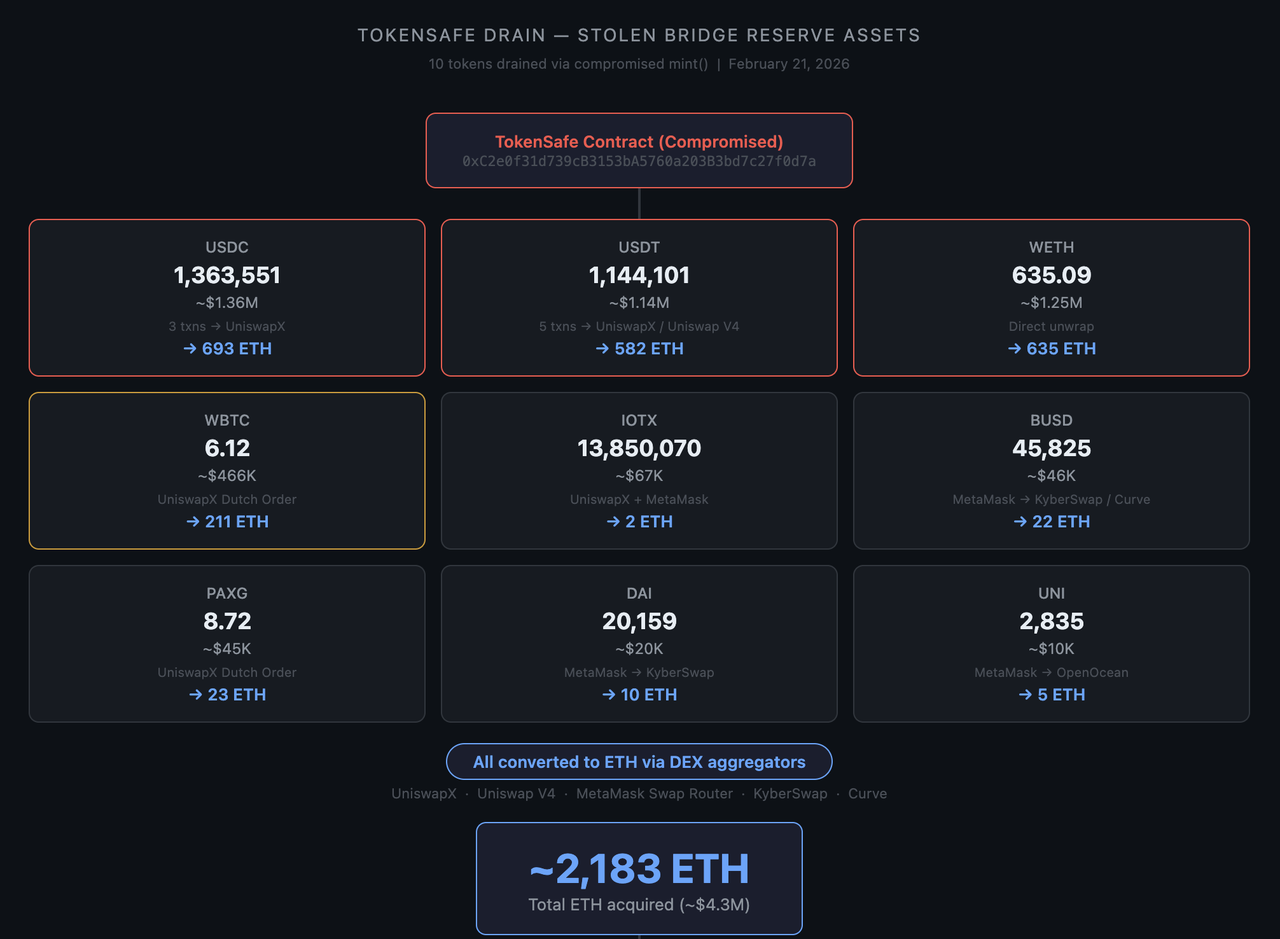
攻击者将被盗的储备代币(包括 USDC、USDT、WBTC、WETH 及其他资产)兑换为约 2,183 枚 ETH。其中约 1,572 枚 ETH 通过 THORChain 跨链转移至比特币,其余部分分散在多个正被积极监控的以太坊中间地址中。
- 状态: 我们已识别出 4 个比特币地址,共持有 66.78 枚 BTC。
- 12V7jhcPnqnGbRFMasSW2CZVBd8qpvUgAK
- 16xusPKLMyqK68SkhfXDtic6AJPDi51tqh
- 1PN2BoHU4buDQWcrNHk9T9NBA2qX8oyYEc
- 135oSa2fobTxtHtm5dwTREDyRY2o1DG1Aw
- 监控情况: 截至本报告发布时,所有 BTC 均未被转移使用。这些地址已被标记,并由我们的团队及分析合作伙伴进行 24/7 持续监控。
紧急行动与恢复时间表
我们的团队正在夜以继日地努力恢复全部服务:
- IoTeX L1 链: 我们目前正开始向链上代理节点分发补丁;一旦有足够数量的已打补丁代理节点上线,共识及正常运行将自动恢复。
- 交易所活动: 我们预计提现功能将在 24–48 小时内恢复,充值功能将随后不久恢复。
- 社区 AMA:我们将在 24–48 小时内举办社区 AMA,提供更多细节。
- 赔偿方案: 针对受影响桥用户的详细赔偿方案将在 48 小时内发布。
- ioTube 桥: 在完成全面、独立的安全审计之前,所有链上的桥接操作将暂停。我们还将加快 IIP-55 的实施和推出。
- 法律与取证: 我们已联系执法部门以及顶级链上分析公司。攻击者地址已在 Etherscan 上被标记为 0x6487B5006904f3Db3C4a3654409AE92b87eD442f(在 etherscan 上被标注为 Fake_Phishing2054654)。
- 白帽赏金: 我们将向攻击者发送链上消息,提供白帽赏金,鼓励其自愿归还资金。
我们对用户的承诺
社区资产的安全是我们的最高优先事项。我们全力致力于让受影响的用户获得完全补偿:
- 赔偿: 针对受影响桥用户的详细赔偿方案将在 48 小时内发布。
- 过渡期支持: 在此期间,桥接返还请求将采取人工方式逐案处理。
- 透明度: 我们将在未来 24-48 小时内与创始团队举办社区 AMA。
未来之路:强化我们的安全体系
此次事件是一个转折点,促使我们为跨链基础设施建立起最具韧性的多层安全框架之一:
- 严格的重新审计: 在完成全面、独立的安全审计并修复所有漏洞之前,ioTube 将持续保持暂停状态。
- 去中心化治理: 我们正在引入多重签名(Multi-signature)和 24 小时时间锁(Time-lock)控制机制,以消除单点故障。我们还将加快 IIP-55 的实施和推出,这是一项通过多方验证者集合实现桥验证去中心化的治理提案。
- 智能防护措施: 我们正在集成新的单笔交易及每日交易量限额,以主动控制风险。
- 安全漏洞赏金计划: 我们正在启动一项扩大版的漏洞赏金计划,与全球白帽社区合作,共同保障我们生态系统的安全。
感谢 IoTeX 社区在我们共同应对此次恢复过程中给予的耐心与持续支持。
IoTeX 团队