
什么是可信执行环境?
A 可信执行环境 是物联网/联网设备讨论中一个未受到足够重视的基础性话题。在许多领域,数据的完整性以及在受保护环境中执行程序的能力都至关重要。将密码、私钥等高度敏感的信息在可信执行环境(TEE)中处理和存储,能够提供最可靠的物联网数据。
需要最高安全级别的数据应来自具有高度防篡改能力的设备,即拥有TEE的设备。物联网数据用例在所需数据完整性方面存在一个范围。金融交易和健康数据位于该范围的一端。有时完整性程度并不那么重要,但在某些情况下,这是关乎任务成败的关键,此时就需要TEE。
可信执行环境(TEE)是设备硬件和软件中的一个安全区域,旨在保护某些数据和进程免受外部篡改或干扰。
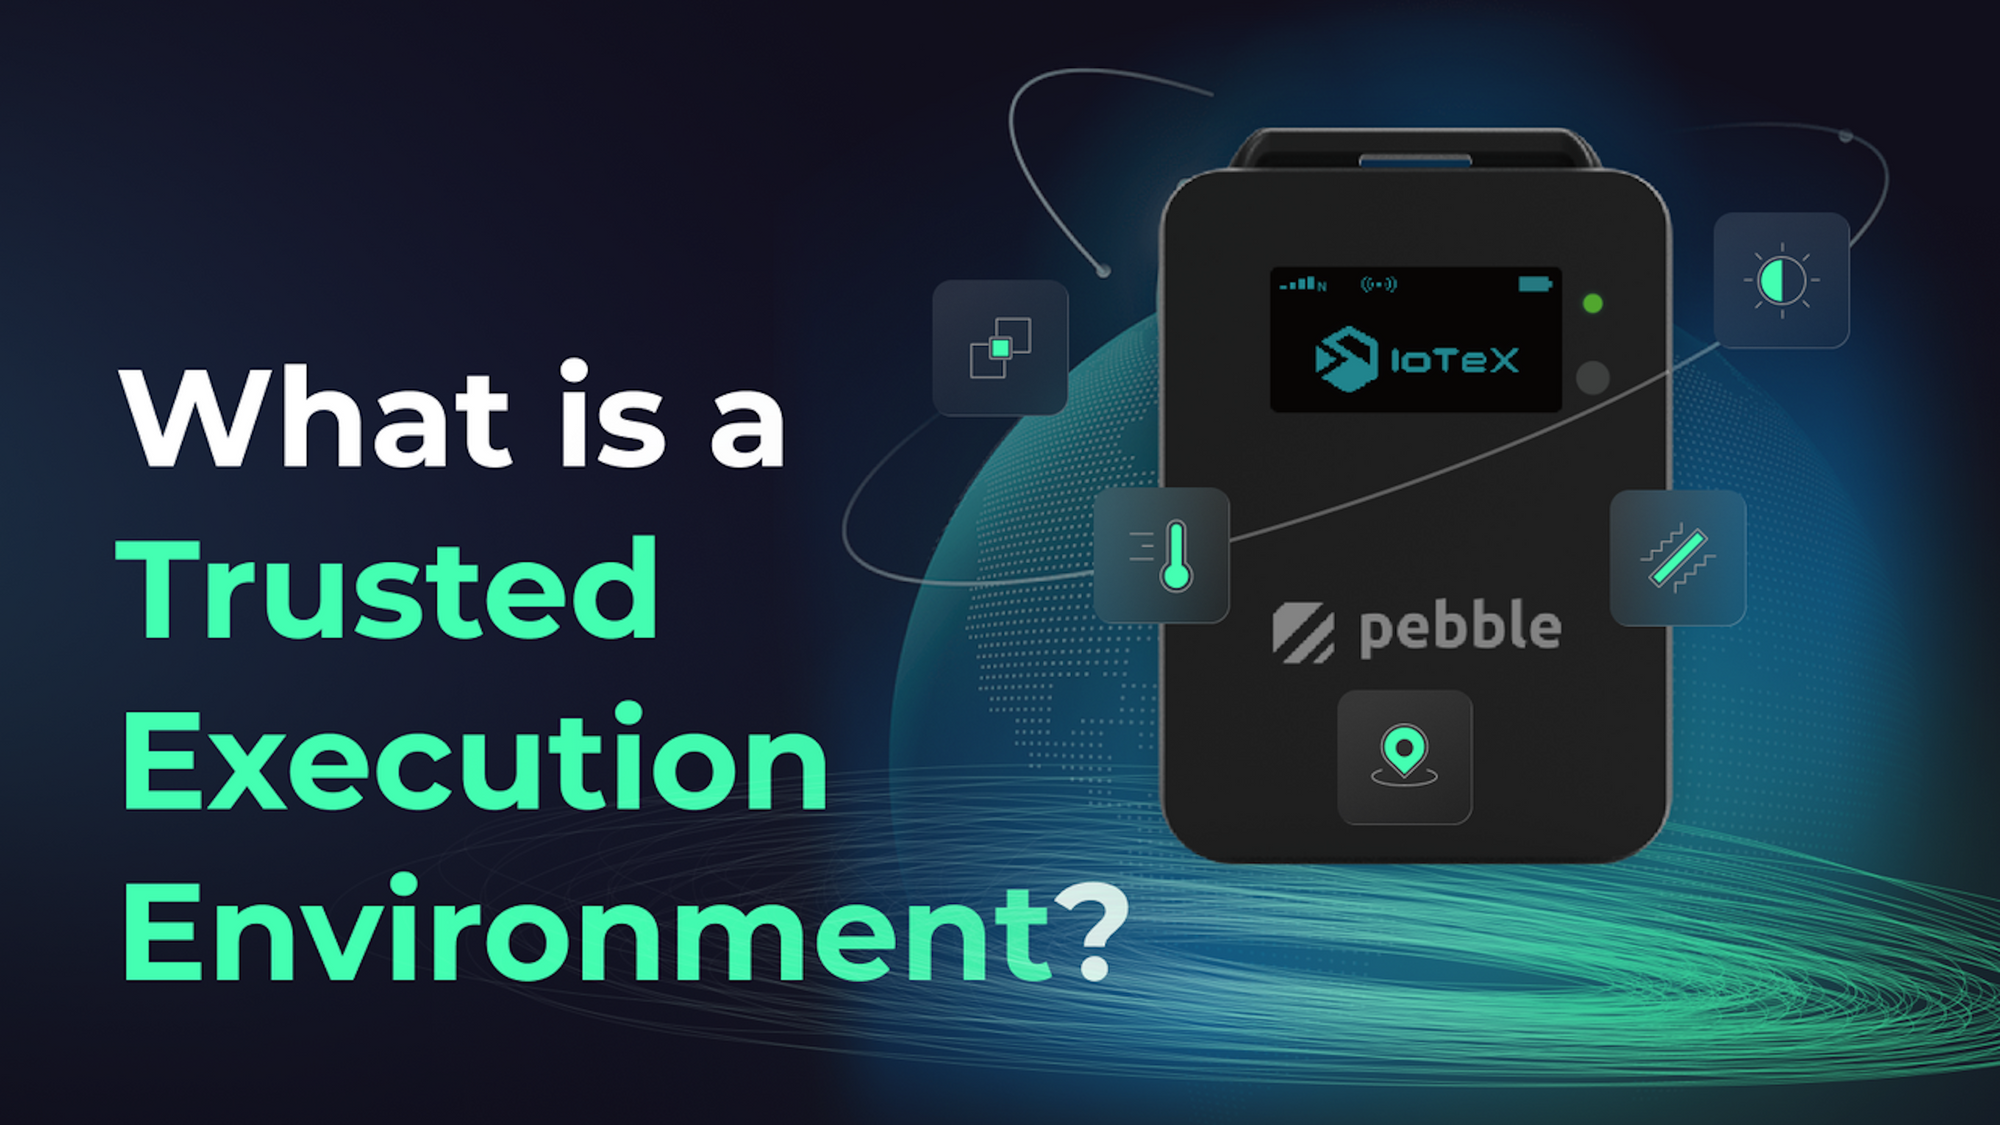
来自IoTeX的Pebble Tracker使用了TEE,因此在需要最高数据完整性的场合可以使用它。
在这个环境中会发生什么?
IoTeX Pebble Tracker 使用可信执行环境,通过捕获和对真实世界数据进行加密签名来确保数据的完整性。这类似于智能手机中管理FaceID/指纹的芯片,以及用于管理私钥的加密硬件钱包。Pebble Tracker生成的签名随后会附加到物联网数据消息上。这使得数据可以被验证是否被篡改,并能够识别生成该数据的确切设备。每台Pebble Tracker在制造时都会在IoTeX区块链上进行注册。
借助区块链+物联网技术公司enviroBLOQ和AhoyDAO,第三方正在为这些公司所使用设备产生的数据付费。这些第三方依赖于一个事实:数据或基于该数据的证明是完全可靠的。这正是从可信设备到任何dApp的整个流程具有突破性意义的原因。设备数据的完整性可以被证明。这种数据完整性是MachineFi经济的基础。
为了给出一个通俗的解释,我们发现维基百科关于可信执行环境的这段词条内容颇具启发性。(节选)
可信执行环境(TEE)是主处理器中的一个安全区域。它保证加载在其中的代码和数据在机密性和完整性方面受到保护。数据完整性——防止TEE外部的任何实体在处理数据时对其进行未经授权的更改……作为一个隔离的执行环境,TEE提供诸如隔离执行、在TEE内执行的应用程序的完整性,以及其资产机密性等安全特性。一般而言,与丰富操作系统(OS)相比,TEE为设备上运行的可信应用程序提供了更高级别的安全执行空间,并且比“安全元件”(SE)具有更多功能。
TEE应用在哪些场景?
事实证明,可信执行环境在我们生活中无处不在。它们存在于智能手机、笔记本电脑和其他类型的计算设备中。正是TEE使这些设备能够安全地存储你的指纹或使用人脸识别来验证你的身份。
TEE也存在于某些类型的智能卡中,例如信用卡和护照,它们使用TEE在安全环境中存储和处理敏感数据。它们还有哪些其他用途呢?
- 保护敏感数据:TEE可用于在与设备其余部分隔离的安全环境中存储和处理敏感数据,例如密码、财务信息和个人身份证明文件。
- 促成安全交易:实现网上银行和电子商务交易等安全交易。为处理敏感财务信息提供安全环境有助于防止欺诈,并确保金融交易的完整性。
- 执行安全策略:TEE可用于在设备上执行安全策略,例如访问控制。这可以防止未经授权访问敏感数据,并确保只有授权用户才能访问某些资源。
- 防范恶意软件:TEE可用于防范恶意软件。通过将某些进程与设备其余部分隔离,TEE有助于防止恶意软件传播并感染设备。
- 确保软件更新的完整性:TEE可用于确保软件更新的完整性。通过在安装前验证软件更新是否被篡改,TEE有助于防止恶意软件通过软件更新被引入。
未来,这些使用TEE的防篡改设备产生的数据将如何被利用?
我们联系了IoTeX开发者关系负责人Simone Romano,他这样说道:
尽管TEE在物联网设备中无处不在,但在区块链行业中几乎没有得到应用,唯一的例外是硬件钱包利用TEE来存储用户的私钥。但离线签署区块链交易只是这项技术非常有限的一种用途。随着几乎每一台智能设备都配备TEE,它们未来必将能够自主签署并发送交易,并在区块链上相互交互。然而,这仅仅是TEE应用于区块链领域所能实现潜力的冰山一角。通过为每台设备注册去中心化的链上身份,它们将能够利用自身的TEE自主生成并签署所有采集到的物联网数据,而这些数据随后可作为生成真实事实证据的基础,供智能合约在链上进行验证,从而催生出真正基于可信物联网数据的去中心化经济。