
IoTeXがioTubeブリッジ事件にどう対応したか:1か月の総括
On Feb 21, 2026, the ioTube bridge exploit challenged our ecosystem. Today, we share a full review of our recovery. This isn't just a post-mortem; it’s a record of how the IoTeX Foundation, Delegates, and community united under pressure. We remain committed to the transparency you deserve.
IoTeX Foundationより投稿
1か月前、2026年2月21日、IoTeXはioTubeブリッジがエクスプロイトされるという前例のない事態に直面しました。本日、私たちは一歩下がって、この1か月間に起きたすべてのこと、そしてIoTeXの復旧への取り組みを振り返りたいと思います。私たちはコミュニティに全体像を共有することにコミットしています——皆様は初日から透明性を受けるに値し、それは今も変わりません。
これは単なるインシデントの事後報告ではありません。IoTeX Foundation、私たちのDelegate、取引所パートナー、そして何よりも私たちのコミュニティが、プレッシャーの中で結束し、より強くなった記録です。
何が起きたのか
2026年2月21日の早朝、私たちのチームはioTubeブリッジのEthereum側を狙ったセキュリティ侵害を検知しました。高度な手口を持つ攻撃者——後にChainalysisによって4900万ドル規模のInfiniエクスプロイトの背後にいたのと同一グループと特定されました——は、ソーシャルエンジニアリング攻撃と見られる手法で従業員のマシンを侵害し、長期間にわたって私たちのインフラ内に潜伏することに成功していました。
2026年2月21日01:51 UTC、攻撃者はまずioTubeブリッジのValidatorコントラクトを悪意あるバージョンにアップグレードすることで攻撃を開始しました。これにより攻撃者はブリッジ準備資産(WBTC、ETH、USDC、USDT、DAI、PAXG、UNI、BUSD、CCS)から約440万ドルを引き出す権限を得るとともに、4億1000万CIOTXトークンを鋳造し、ネットワークからさらなる価値を引き出そうと試みました。
これはプロフェッショナルで、忍耐強く、周到に計画された攻撃でした。ここからが私たちの対応です。
即時対応:日単位ではなく時間単位で
私たちのチームは2月21日UTC午前8:01にインシデントを検知しました——エクスプロイトが実行されてから数時間以内のことです。最初のコミュニティ向け公開アラートは検知からわずか2時間足らずのUTC午前9:39に発信されました。UTC午前10:03までに、私たちのバリデーターネットワークは予防措置としてIoTeXチェーンを自主的に一時停止しました。その日の夕方までに、盗まれた資金移動のオンチェーン追跡がすべて完了していました。
ここで重要な点を明確にしておきます。IoTeX L1チェーン自体は一度も侵害されていません。今回のインシデントはEthereum側のioTubeブリッジコントラクトに厳密に限定されていました。オンチェーンおよび取引所にある皆様のIOTXは終始安全でした。IOTXの総供給量および流通供給量は一切影響を受けていません。
攻撃から72時間以内に:
- 29個の攻撃者ウォレットが特定され、ブラックリストに登録されました
- メインネットv2.3.4が開発、テスト、デプロイされ——ネットワークレベルで攻撃者ウォレット内の約4500万IOTXを恒久的に凍結しました
- IoTeXチェーンは2月24日UTC午前06:06時点でオンラインに復帰しました
- FBIおよび各国の法執行機関に正式な報告が提出されました
- 私たちのチームはBinanceおよび20社以上の取引所パートナーと資産凍結について積極的に調整を行っていました
特に、iotexcore、binancenode、samsungnext、iosg、ankr、rockx、metanyx、fuzzland、smartstakeをはじめとする多くのIoTeX Delegateの皆様に感謝申し上げます。彼らの昼夜を問わない連携により、チェーンの停止とその後の復旧が記録的な速さで実現しました。
最初から一貫した透明なコミュニケーション
私たちは24時間以内に最初の完全な技術的インシデントレポートを公開しました。その後の数週間にわたり、根本原因分析、チェーン復旧状況、影響範囲の明確化、資産追跡、補償計画、ガバナンスロードマップを包括的にカバーする公式アップデートをさらに3回公開しました。また、Discordでライブのコミュニティ Q&A も開催しました。私たちはあらゆる重要な進展を、起きたその都度、公開かつ透明にIoTeXコミュニティへ発信しました。
この透明性へのコミットメントは、取引所とのやり取りにも及びました。韓国の主要取引所を代表するDigital Asset Exchange AssociationであるDAXAがIOTXに対して投資注意喚起(Investment Warning)を発令し、詳細な技術的質問を投げかけてきた際、私たちは完全なフォレンジック資料、オンチェーンの証拠、正確なタイムライン、そして完全な是正ロードマップをもって対応し、この1か月間、あらゆるフォローアップの質問に詳細に回答してきました。
私たちはコミュニティと規制パートナーの双方が同じ質の情報を受け取るに値すると信じています。それは今後も変わりません。
影響を受けたすべてのユーザーへ100%補償
最初のアップデートを公開した瞬間から、私たちは一つの無条件の約束をしました。盗まれた資金が最終的にどれだけ回収されるかにかかわらず、影響を受けたすべてのユーザーは100%の補償を受け取るというものです。補償はすべてIoTeX Foundation財務からステーブルコインおよび非IOTX準備金で全額拠出され、公開市場でのIOTX売却は一切行いません。
私たちはまず、この約束を実行するため、インシデントから9日後の3月2日にioTube Claims Portalを開設しました。補償の構成は以下の通りです。
- ティア1(影響額 1万ドル以下):ステーブルコインで100%即時支払い——影響を受けたウォレット全体の90%以上をカバー
- ティア2(影響額 1万ドル超):1万ドルの即時支払い + 残額を12か月にわたり四半期ごとに分割支払い + 12か月ステーキングされたIOTXによる10%のロイヤリティボーナス
本日時点で、補償請求ポータルは稼働中であり、支払いが開始されています。影響を受けたにもかかわらずまだ請求を提出していない方は、iotube-claims.iotex.io にアクセスして請求を提出してください。
攻撃者から回収されたすべての資金は、影響を受けたユーザーへの補償、またはFoundation財務への返還のみに充てられます。回収された資金は公開されたマルチシグウォレットで保管され、私たちは引き続き補償と回収に関する透明なアップデートを定期的に提供していきます。
主要取引所すべてが1か月以内に運用を再開
インシデント発生直後、標準的な予防措置として主要取引所全体で入出金が一時停止されました。私たちの取引所リレーションチームは即座に動き、20社以上のパートナーに通知し、復旧を通じて緊密に連携を続けました。その結果は明らかです。
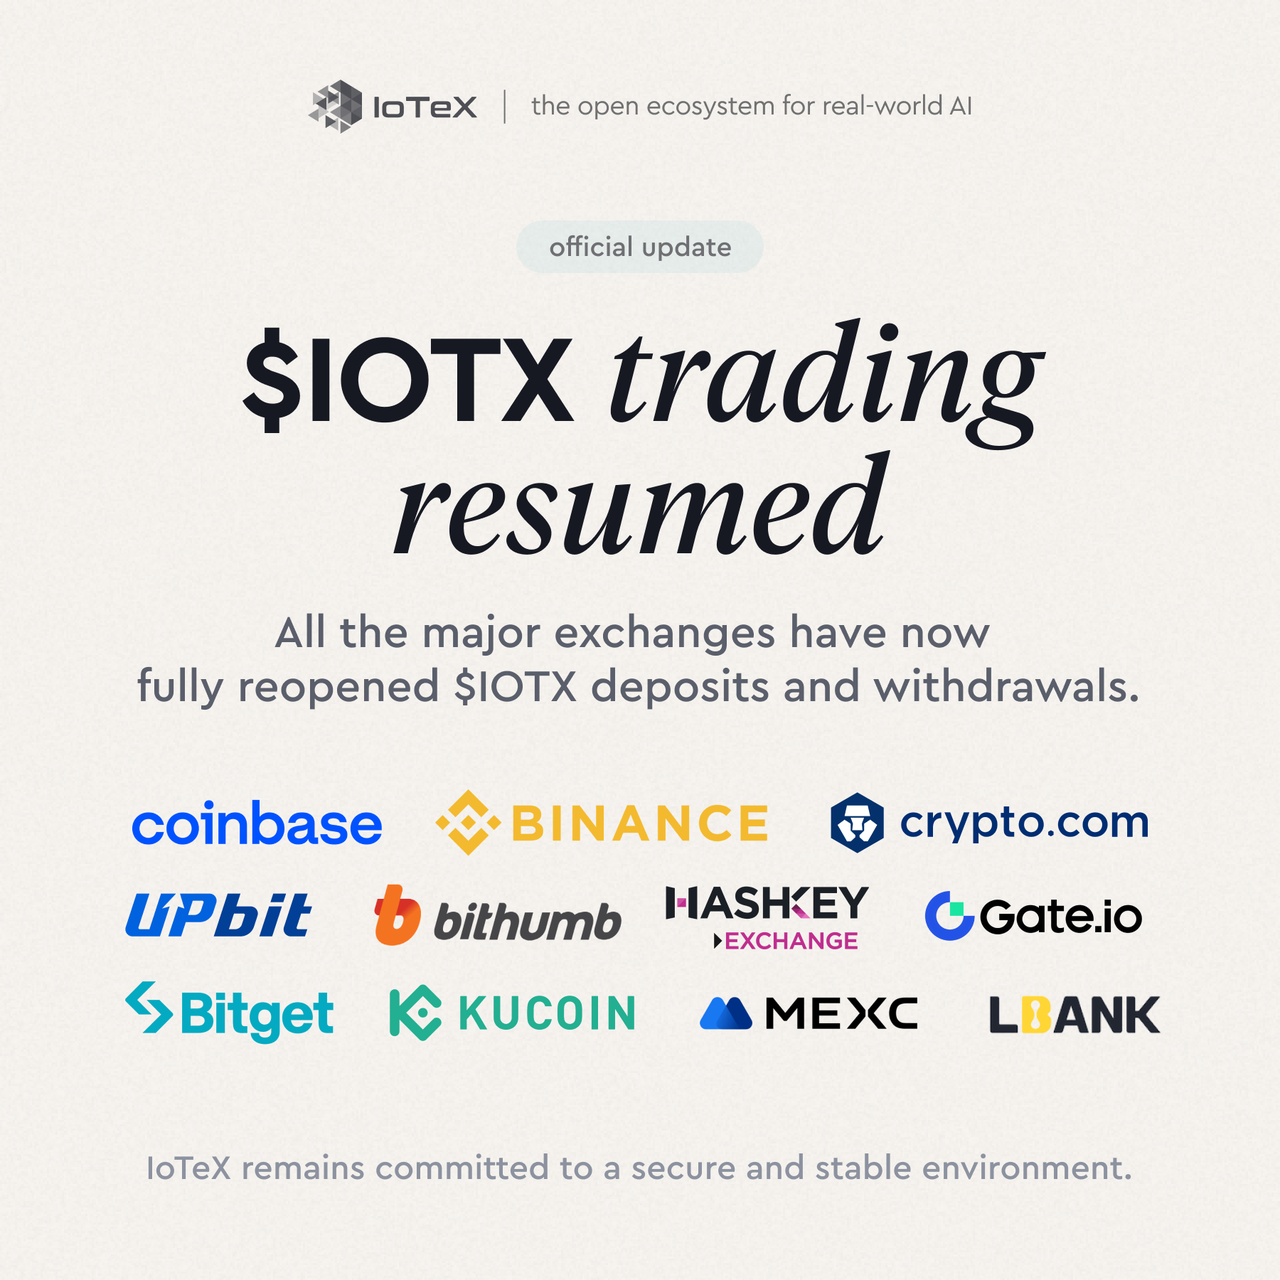
1週間以内: Binance、Coinbase、Bitget、Gate.io、HashKey、KuCoin、MEXC、LBankなどがIOTXの入出金を完全に再開しました。
1か月以内: 合計11社の取引所パートナーがIOTXの入出金を再開し、完全に稼働状態となりました。
今回のインシデント全体を通じて、いかなる主要取引所においてもIOTXの取引自体が停止されることは一度もありませんでした。取引所に預けていた皆様のIOTXは常に安全であり、常に取引可能でした。
韓国の取引所:DAXA投資注意喚起の解除
私たちが直面した最も困難な状況の一つは、DAXAの監督下にある韓国の主要3取引所——Upbit、Bithumb、Coinone——によってIOTXに対して発令された投資注意喚起でした。この種の警告は、取引アクセスや市場の認識に深刻な影響を及ぼしかねません。
私たちがDAXAに対して包括的な正式回答を行った結果、DAXAの投資注意喚起は解除され、韓国の取引所ではIOTXの入出金が通常通り再開されたことをご報告できることを誇りに思います。これは主に、DAXAからのあらゆる質問一つひとつに対して私たちが完全かつ迅速、透明に対応したことによるものです——私たちはオンチェーンの証拠、詳細なインシデントのタイムライン、完全な補償計画、セキュリティ是正のロードマップ、そして供給量の完全性の証明を提供しました。
私たちの知る限り、IoTeXはこの種のDAXA投資注意喚起のレビューをこの期間内に成功裏に乗り越えた数少ないプロジェクトの一つです。この結果は、私たちのチームが対応に注いだ取り組みの質と、長年にわたって取引所との間に築いてきた信頼を反映しています。この1か月間の公正かつ徹底した協力に対し、DAXAに感謝申し上げます。
IoTeXの未来を守るために:複数のIIPによる抜本的改革
影響を受けたユーザーを補償すること以上に私たちができる最も重要なことは、二度とこのようなことが起きないようにすることです。私たちは単に壊れた部分を修復するのではなく、根本的により安全なものへと置き換えています。
IIP-56:全ネットワークにおけるCIOTXの完全廃止が可決されました。CIOTXはEthereum、Base、Solana、BSC、Polygonにおいて恒久的に廃止されます。攻撃者によって鋳造されたトークンのすべての出口経路は閉鎖され、正当な保有者はClaims Portalを通じて補償されます。
IIP-57:トラストレスZKプルーフブリッジはコミュニティレビュー段階にあります。これはIoTeXにおけるクロスチェーンインフラの未来です——IoTeXのコンセンサスが正しく行われたことを数学的に証明し、Ethereum上で検証され、仲介者ゼロ、盗まれる秘密鍵もゼロというブリッジです。私たちはこれについてEthereum Foundationと協力しており、完成すれば業界で最も安全なブリッジアーキテクチャとなるでしょう。
上記のIIPに加え、私たちは包括的なインフラの見直しを完了しました。
- すべてのブリッジコントラクトをマルチシグ・ガバナンスへ移行
- すべてのGCPおよびAWS認証情報をローテーションし、侵害されたサービスアカウントを廃止
- すべての機密鍵にハードウェアセキュリティモジュール(HSM)を導入し、ソフトウェアベースの鍵保管を恒久的に廃止
- 自動アラートとオンチェーンのサーキットブレーカーを備えたリアルタイム取引監視
- ハードウェア2FAの必須化、エンドポイント保護、ソーシャルエンジニアリング啓発トレーニングを含む組織全体のセキュリティ強化
- すべてのブリッジインフラに対する独立した第三者によるセキュリティ監査を現在実施中
- 拡張されたバグバウンティプログラムを開始
コミュニティへのメッセージ
この1か月は、IoTeXの歴史の中で最も厳しい月でした。高度で資金力があり、忍耐強い敵対者が私たちを標的にし、攻撃を実行し、私たちのシステムの弱点を突きました。その事実を軽視するつもりはありません。
私たちが証拠とともに言えるのは、こういうことです。私たちは迅速に検知し、断固として行動し、公開の場でオープンにコミュニケーションを取り、コアネットワークを守り、影響を受けたすべてのユーザーに全額補償を行い、あらゆる規制当局・取引所との関係をプロフェッショナルかつ透明に対応し、そしてこの瞬間を、IoTeXを以前よりも大幅に安全にする構造改革の契機として活用しました。
IoTeX L1は一度も侵害されませんでした。私たちのコミュニティは決して信頼を失いませんでした。取引所パートナーは前向きに対応してくれました。Delegateたちは昼夜を問わず働きました。そしてIoTeX Foundationは私たちが行ったすべての約束を守りました。
IoTeXの基盤——私たちの技術、私たちのチーム、私たちのコミュニティ、そしてReal-World AIを支えるという私たちの使命——は無傷であり、これまで以上に強固です。IoTeXの最良の日々はまだこれからです。私たちとともに立ってくださったことに感謝いたします。
——IoTeX Foundation、2026年3月
ioTubeブリッジのインシデントで影響を受けた方は、iotube-claims.iotex.ioにて補償請求を提出してください。