
セキュリティインシデントに関する続報:ioTubeブリッジの脆弱性悪用と復旧ロードマップ
エグゼクティブサマリー
2026年2月21日、IoTeXチームは、IoTeXのマルチチェーンブリッジであるioTubeに影響を及ぼすセキュリティ侵害を確認し、緊急対応体制へ移行しました。今回の脆弱性悪用は、特にEthereum側に限定されていました。何が起きたのか、資金の状況、そして復旧と補償に向けた今後の方針をお伝えするため、この包括的なレポートを公開します。フォレンジック分析の結果、これは高度で専門的な手口によるものであり、過去の著名なDeFiハッキング事件との関連性も疑われています。詳細な帰属情報については、事後調査(ポストモーテム)レポートに記載予定です。
安全な部分について
まず初めに、コミュニティの皆様に安心していただくため、今回のインシデントの影響範囲を明確にいたします。
- IoTeX L1チェーンは安全です: IoTeXレイヤー1チェーン、そのコンセンサスメカニズム、およびすべてのネイティブスマートコントラクトは侵害されていません。
- IoTeXおよび取引所上のユーザー資産は安全です: IoTeXチェーン上および中央集権型取引所内のIOTXトークンは影響を受けていません。
- 限定的な脆弱性悪用: 今回の侵害は、ioTubeのEthereum側のブリッジコントラクトのみに厳密に限定されていました。BSCやBaseなど、他のチェーン上のブリッジコントラクトは影響を受けていません。
インシデントの詳細:根本原因と技術的な分析
今回の攻撃は、高度な4段階の連鎖手口を通じて、ioTubeブリッジのEthereum側を標的としていました。
- バリデータ鍵の侵害: Ethereum上のValidatorコントラクトのオーナーアカウントが侵害され、攻撃者に管理者権限が付与されました。
- 悪意あるアップグレード: 攻撃者はこの権限を利用して、すべての署名検証・バリデーションチェックを回避する悪意あるバージョンにValidatorコントラクトをアップグレードしました。
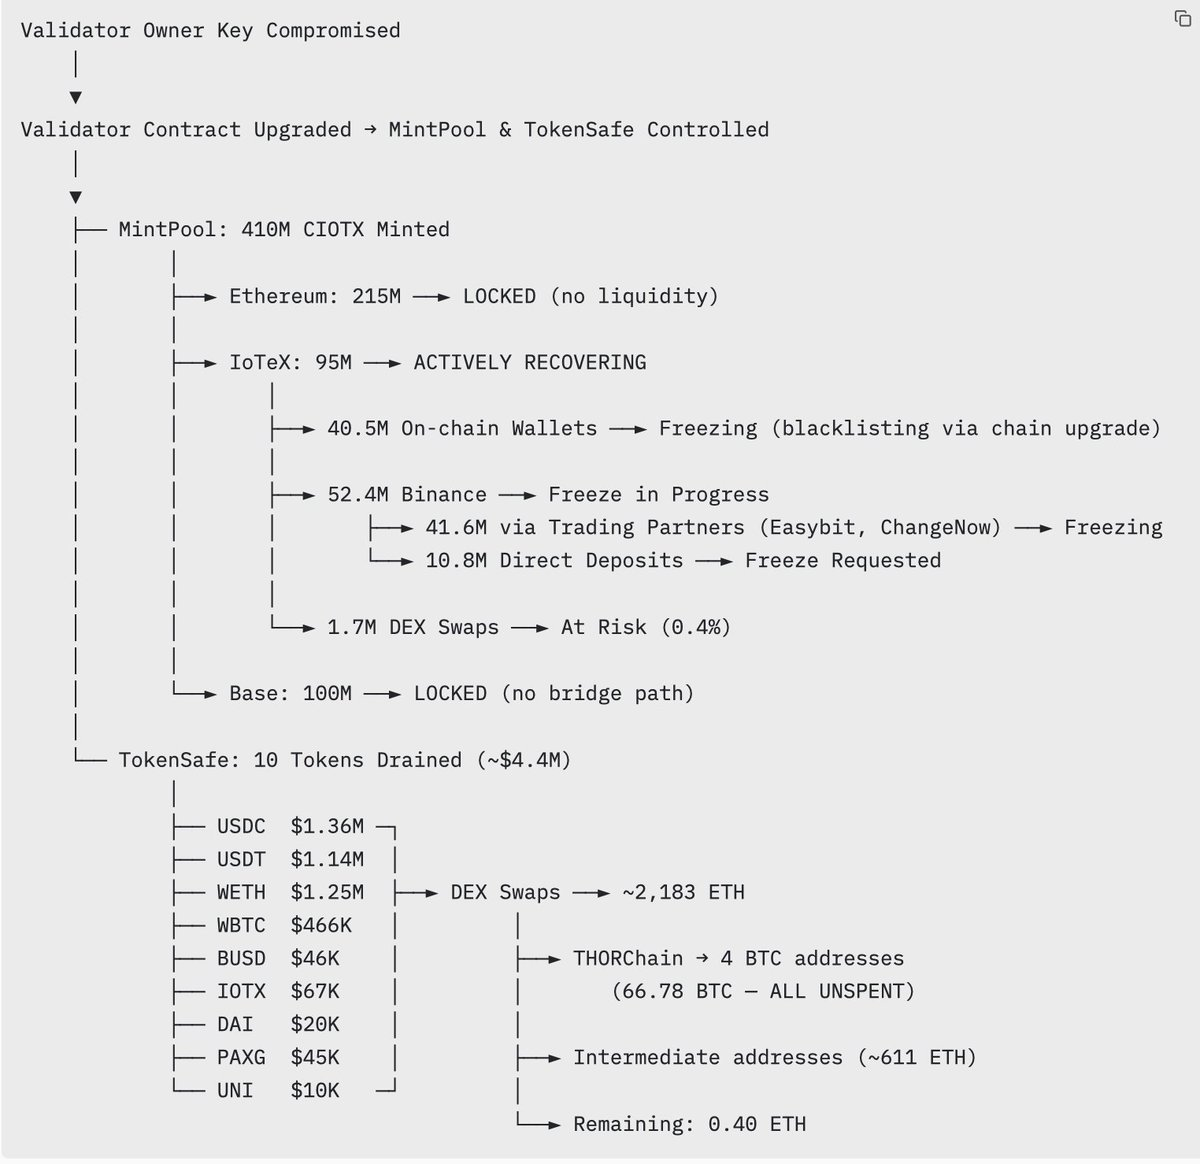
- コントラクトの乗っ取り: バリデータ層が乗っ取られたことで、攻撃者はMintPool(トークンミント機能)とTokenSafe(準備資産)を制御下に置きました。
- 資産の流出: 攻撃者は4億1,000万CIOTXをミントし、ブリッジの準備資産から様々なトークンで約440万ドル相当を流出させました。
現在の資産状況と復旧の取り組み
私たちはインシデント発生から数時間以内にこれを検知し、被害を封じ込めるため直ちに対応を行いました。オンチェーン追跡調査により、盗まれた資産の大部分は既に確保されていることを確認しています。
パートA:4億1,000万CIOTX(MintPool)
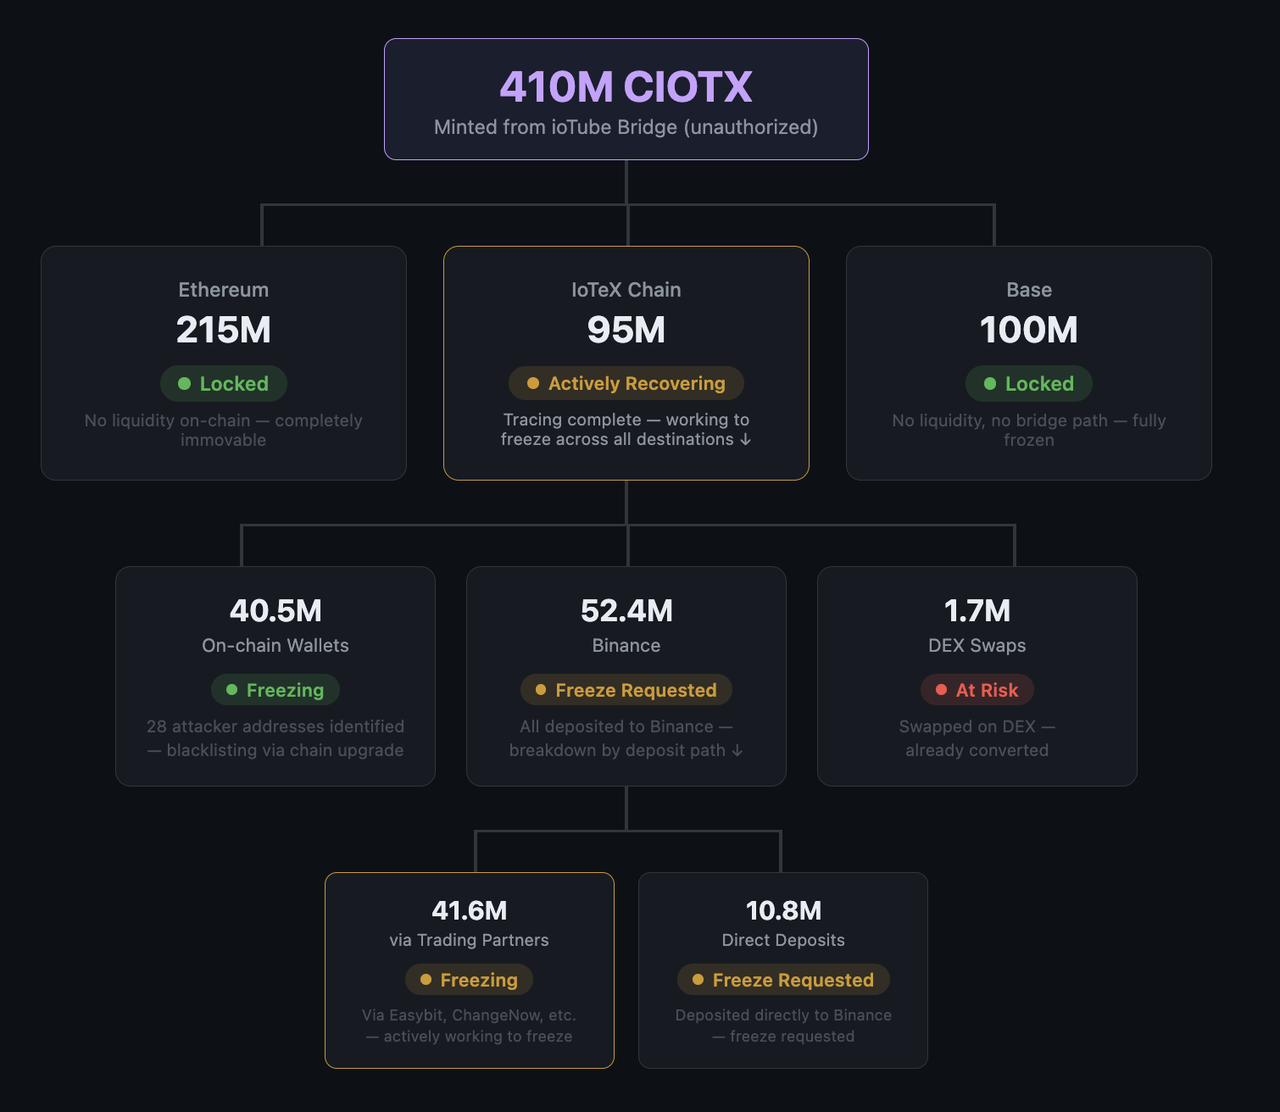
攻撃者は4億1,000万CIOTXをミントしました。迅速な対応プロトコルにより、ミントされたトークン全体の86%以上が既にロックされているか、凍結手続き中です—これらは当社独自のチェーンレベルの制御によって直接確保できる資産です。さらに12.8%(5,240万IOTX)はBinanceへの送金が追跡されており、Binanceおよび取引パートナーと連携して凍結に向けて積極的に対応しています。DEXでスワップされたのは全体のわずか0.4%(170万)のみで、これがリスクにさらされているとみなされています。
- EthereumおよびBase(3億1,500万CIOTX): これらは流動性やブリッジ経路が一切なく、完全にロックされています。
- IoTeXチェーン(9,500万IOTX): 積極的に復旧中です。オンチェーン追跡調査は完了しています。9,500万のうち:
- 4,050万が攻撃者のウォレットに残存—IoTeXチェーン上で攻撃者が管理する29個のアドレスを特定し、チェーンレベルのパッチによりそれらすべてをブラックリスト登録しています。現在、チェーンデリゲートへパッチを配布している最中です。
- 5,240万がBinanceに入金—うち4,160万はトレーディングパートナー(Easybit、ChangeNowなど)を経由して送金されています。私たちはBinanceおよびこれらのトレーディングパートナーと連携し、入金されたすべての資金の凍結に積極的に取り組んでいます。
170万がDEXでスワップされており—すでに他のトークンに変換済みです。これがミントされたCIOTX総量のわずか0.4%に相当する、唯一リスクにさらされている部分です。
パートB:ブリッジ準備資産(TokenSafe)
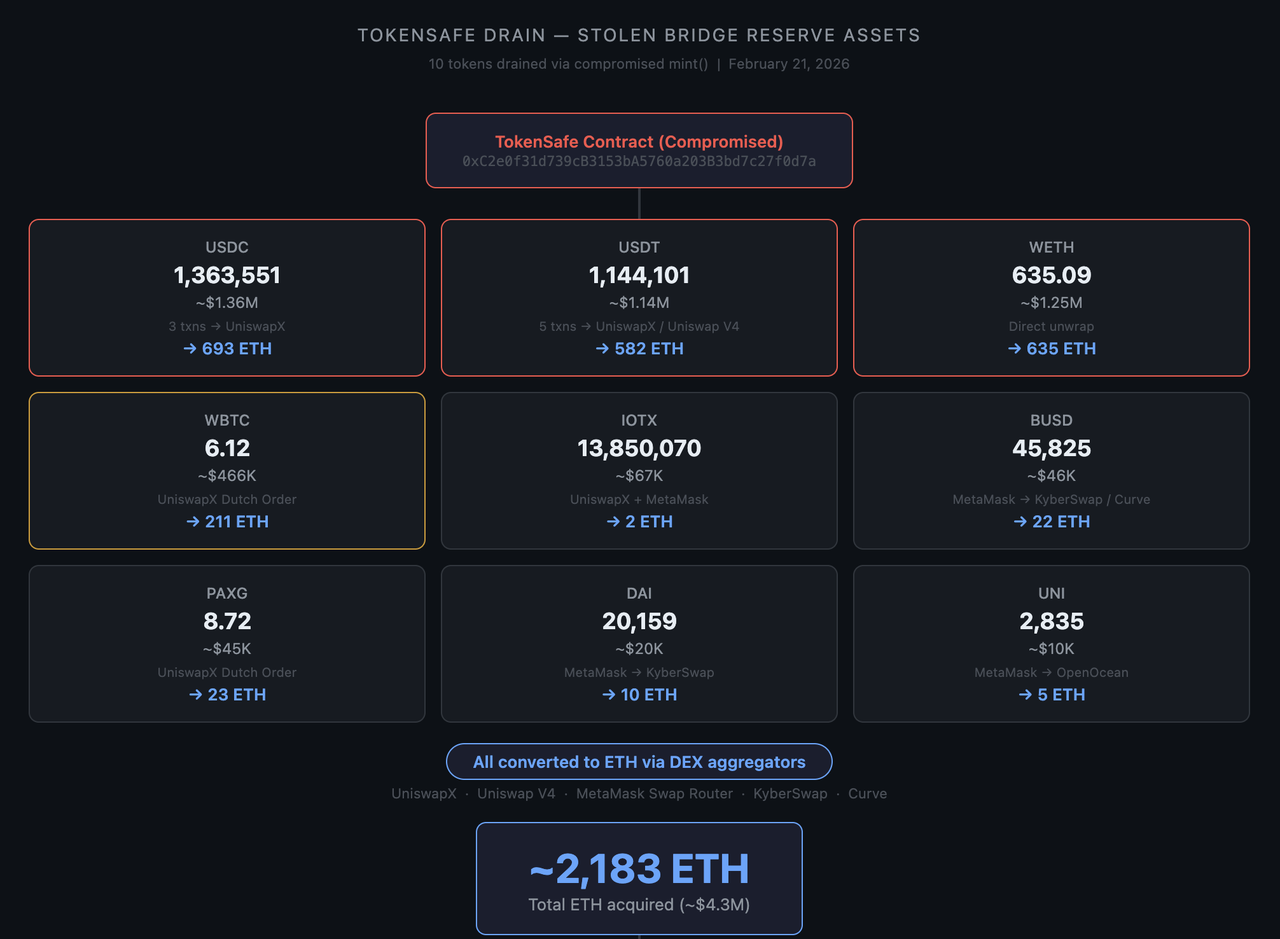
攻撃者は盗まれた準備資産のトークン(USDC、USDT、WBTC、WETHおよびその他の資産を含む)を約2,183 ETHに変換しました。このうち約1,572 ETHはTHORChain経由でBitcoinにブリッジされ、残りは現在も監視下にある複数の中間Ethereumアドレスに分散されています。
- 状況: 合計66.78 BTCを保有する4つのBitcoinアドレスを特定しています。
- 12V7jhcPnqnGbRFMasSW2CZVBd8qpvUgAK
- 16xusPKLMyqK68SkhfXDtic6AJPDi51tqh
- 1PN2BoHU4buDQWcrNHk9T9NBA2qX8oyYEc
- 135oSa2fobTxtHtm5dwTREDyRY2o1DG1Aw
- 監視状況: 本レポート時点で、すべてのBTCは未使用のままです。これらのアドレスにはフラグが立てられ、当社チームおよび分析パートナーにより24時間体制で継続的に監視されています。
直ちに実施する対応と再開までのスケジュール
私たちのチームは、サービスの全面復旧に向けて昼夜を問わず対応を続けています。
- IoTeX L1チェーン: 現在、チェーンデリゲートへのパッチ配布を開始しています。パッチ適用済みのデリゲートが十分な数オンラインになり次第、コンセンサスおよび通常運用が自動的に再開されます。
- 取引所での取引活動: 出金機能は24〜48時間以内に再開される見込みで、入金機能もその後まもなく再開される予定です。
- コミュニティAMA:詳細については24〜48時間以内にコミュニティAMAを開催いたします。
- 補償プラン: 影響を受けたブリッジユーザー向けの詳細な補償プランを48時間以内に公表いたします。
- ioTubeブリッジ: 独立した第三者によるセキュリティ監査が完了するまで、すべてのチェーンにおいてブリッジの運用を停止したままとします。また、IIP-55の実装と展開についても前倒しで進めてまいります。
- 法的対応およびフォレンジック調査: 私たちは法執行機関、および一流のオンチェーン分析企業と連携しています。攻撃者のアドレスはEtherscan上で0x6487B5006904f3Db3C4a3654409AE92b87eD442fとしてフラグが立てられています(Etherscan上ではFake_Phishing2054654とラベル付けされています)。
- ホワイトハット報奨金: 攻撃者に対し、資金の自主的な返還を条件としたホワイトハット報奨金を提示するオンチェーンメッセージを送信いたします。
ユーザーの皆様へのお約束
コミュニティの皆様の資産の安全性は、私たちにとって最優先事項です。私たちは、影響を受けたユーザーの皆様への完全な補償に全力で取り組んでまいります。
- 補償: 影響を受けたブリッジユーザー向けの詳細な補償プランを48時間以内に公表いたします。
- 暫定的なサポート: この期間中、ブリッジバック(差し戻し)リクエストは個別に手動で処理いたします。
- 透明性の確保: 今後24〜48時間以内に、創業チームによるコミュニティAMAを開催いたします。
今後の方針:セキュリティの強化に向けて
今回のインシデントは、私たちのクロスチェーンインフラにおいて、最も強靭で多層的なセキュリティフレームワークの一つを実装する契機となりました。
- 厳格な再監査: 独立した第三者によるセキュリティ監査が完了し、すべての脆弱性が修正されるまで、ioTubeの停止を継続します。
- 分散型ガバナンス: 単一障害点を排除するため、マルチシグおよび24時間のタイムロック制御を導入します。また、複数当事者によるバリデータセットを通じてブリッジの検証を分散化するガバナンス提案であるIIP-55の実装と展開も前倒しで進めてまいります。
- インテリジェントな安全対策: リスクを事前に抑制するため、新たな1取引あたりおよび1日あたりの取引量上限を導入予定です。
- セキュリティバグバウンティ: 私たちのエコシステムの安全性向上のため、グローバルなホワイトハットコミュニティと連携する拡張版バグバウンティプログラムを開始いたします。
私たちがこの復旧に共に取り組む中、忍耐強くご支援くださっているIoTeXコミュニティの皆様に感謝申し上げます。
IoTeXチーム